



Иранские киберпреступники атакуют госучреждения США вайперами

Иранские киберпреступники атакуют госучреждения США вайперами

Иранские киберпреступники атакуют госучреждения США вайперами

По словам представителей Агентства по кибербезопасности и безопасности инфраструктуры США (CISA), была отмечена резкая вспышка атак с использование программ-вайперов, уничтожающих файлы. Имеющиеся у CISA данные говорят о том, что атаки на промышленные и государственные учреждения США проводят иранские киберпреступники.

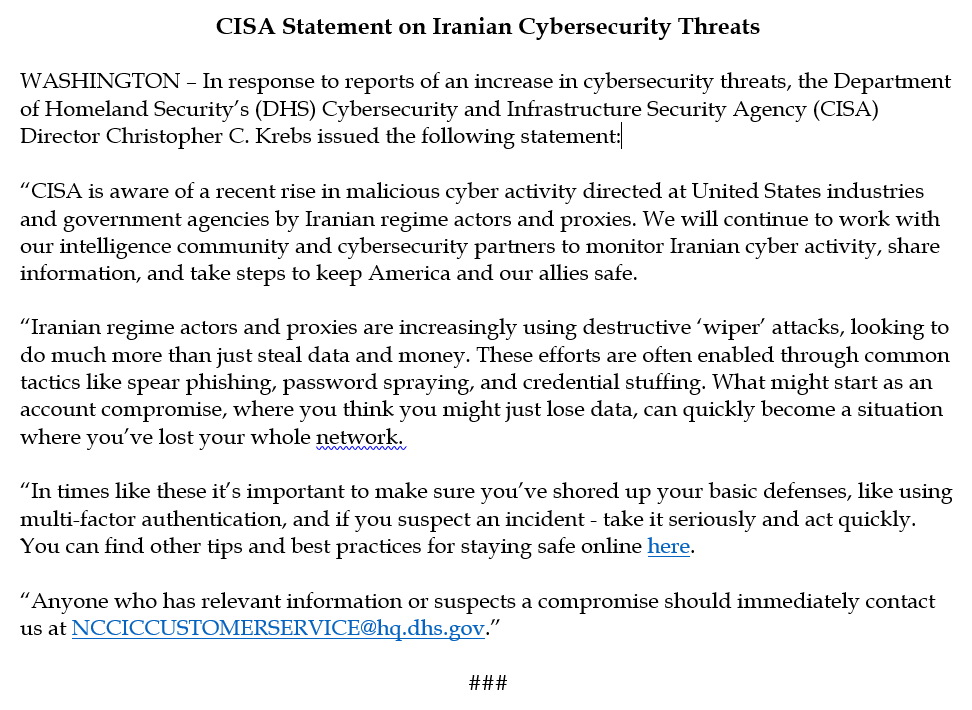
Официальное заявление под названием «CISA Statement on Iranian Cybersecurity Threats» опубликовал глава CISA Крис Кребс в своем Twitter-аккаунте.

Кребс утверждает, что иранские хакеры все чаще используют деструктивные программы-вайперы в ходе своих атак на сети и компьютеры учреждений. Напомним, что задача вайперов — навсегда удалить файлы жертвы, атакующих при этом не интересует выкуп.

Крис Кребс также не исключает, что вышеупомянутые киберпреступники могут действовать через прокси. В этом случае их принадлежность к Ирану остается под вопросом.

Согласно указанной в заявлении информации, киберпреступники начинают свои операции со стандартных методов — целевого фишинга, брутфорса и атак с подстановкой учетных данных.

Таким образом, как предупреждает Кребс, простая с виду компрометация аккаунта может вылиться в атаку вайпера на всю целевую сеть. С полным текстом официального заявления можно ознакомиться ниже:

Напомним, что на днях CISA подтвердило, что сотрудникам удалось использовать BlueKeep для удаленного запуска кода на компьютере, работающем на базе системы Windows 2000.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru