



Новая фишинговая кампания в Steam выманивает учетные данные жертв

Новая фишинговая кампания в Steam выманивает учетные данные жертв

Новая фишинговая кампания в Steam выманивает учетные данные жертв

На площадке онлайн-сервиса цифрового распространения игр Steam была замечена новая фишинговая кампания, в ходе которой злоумышленники пытаются обманом заставить пользователей выдать свои учетные данные.

Кибермошенники заманивают пользователей Steam на фишинговые сайты, чему способствует сервис коротких ссылок Twitter — t.co. Вредоносные ссылки распространяются на площадке Steam через уже взломанные аккаунты.

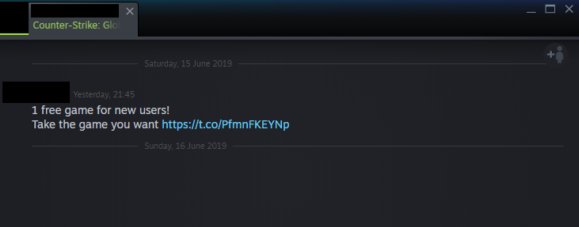
Попавшая под контроль злоумышленников учетная запись начинает рассылать сокращенные через t.co ссылки в личные сообщения пользователям из списка друзей. На пример такого личного сообщения можно посмотреть ниже:

В качестве приманки мошенники используют возможность выиграть бесплатные ключи для игр. Для этого применяется принцип рулетки.

«Фишинговая страница уведомляет пользователя, что у него осталось 30 минут, если он хочет забрать выигранные ключи. Для этого нужно обязательно войти в свою учетную запись Steam на мошенническом сайте», — описывают кампанию эксперты Malwarebytes Labs.

Если пользователь введет свои учетные данные и нажмет кнопку «Login via Steam», имейл и пароль попадут в руки мошенников. Далее киберпреступники будут использовать этот аккаунт для рассылки таких же вредоносных личных сообщений.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru