



Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

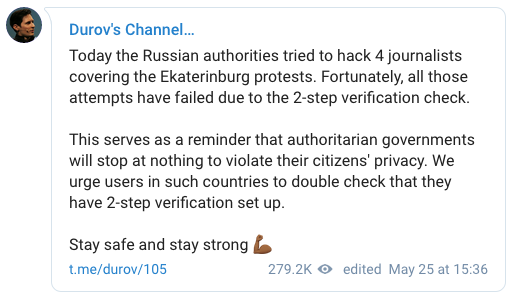
Бывший глава соцсети «ВКонтакте», а ныне официальное лицо мессенджера Telegram, Павел Дуров в субботу сообщил об организации кибератак со стороны российских властей на журналистов. По словам Дурова, атакованные журналисты освещали протесты в Екатеринбурге.

Информацию о попытке компрометации учетных записей Telegram, принадлежащих четырем российским журналистам, Павел Дуров опубликовал у себя в Telegram-канале в субботу, 25 мая.

При этом знаменитый предприниматель подчеркнул, что кибератака не увенчалась успехом благодаря двухэтапной аутентификации.

«Сегодня российские власти попытались взломать аккаунты четырех журналистов, освещавших протесты в Екатеринбурге. К счастью, все попытки взлома провалились благодаря двухэтапной аутентификации», — пишет Дуров.

«Этот инцидент служит очередным напоминанием, что авторитарные правительства не остановятся ни перед чем в попытке нарушить конфиденциальность своих граждан. Мы настоятельно рекомендуем пользователям из таких стран убедиться в том, что двухэтапная аутентификация активирована».

«Оставайтесь в безопасности. Оставайтесь сильными», — заключил Дуров.

В этом месяце Павел Дуров решил раскритиковать руководство другого популярного сервиса обмена сообщениями — WhatsApp. Суть претензий Дурова заключается в намеренном, по его мнению, создании уязвимостей, которые открывают ФБР доступ к перепискам пользователей.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru