



Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

Бывший глава соцсети «ВКонтакте», а ныне официальное лицо мессенджера Telegram, Павел Дуров в субботу сообщил об организации кибератак со стороны российских властей на журналистов. По словам Дурова, атакованные журналисты освещали протесты в Екатеринбурге.

Информацию о попытке компрометации учетных записей Telegram, принадлежащих четырем российским журналистам, Павел Дуров опубликовал у себя в Telegram-канале в субботу, 25 мая.

При этом знаменитый предприниматель подчеркнул, что кибератака не увенчалась успехом благодаря двухэтапной аутентификации.

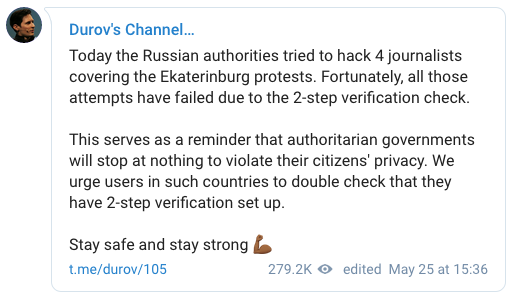
«Сегодня российские власти попытались взломать аккаунты четырех журналистов, освещавших протесты в Екатеринбурге. К счастью, все попытки взлома провалились благодаря двухэтапной аутентификации», — пишет Дуров.

«Этот инцидент служит очередным напоминанием, что авторитарные правительства не остановятся ни перед чем в попытке нарушить конфиденциальность своих граждан. Мы настоятельно рекомендуем пользователям из таких стран убедиться в том, что двухэтапная аутентификация активирована».

«Оставайтесь в безопасности. Оставайтесь сильными», — заключил Дуров.

В этом месяце Павел Дуров решил раскритиковать руководство другого популярного сервиса обмена сообщениями — WhatsApp. Суть претензий Дурова заключается в намеренном, по его мнению, создании уязвимостей, которые открывают ФБР доступ к перепискам пользователей.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru