



Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

Дуров: Российские власти пытались взломать Telegram-аккаунты журналистов

Бывший глава соцсети «ВКонтакте», а ныне официальное лицо мессенджера Telegram, Павел Дуров в субботу сообщил об организации кибератак со стороны российских властей на журналистов. По словам Дурова, атакованные журналисты освещали протесты в Екатеринбурге.

Информацию о попытке компрометации учетных записей Telegram, принадлежащих четырем российским журналистам, Павел Дуров опубликовал у себя в Telegram-канале в субботу, 25 мая.

При этом знаменитый предприниматель подчеркнул, что кибератака не увенчалась успехом благодаря двухэтапной аутентификации.

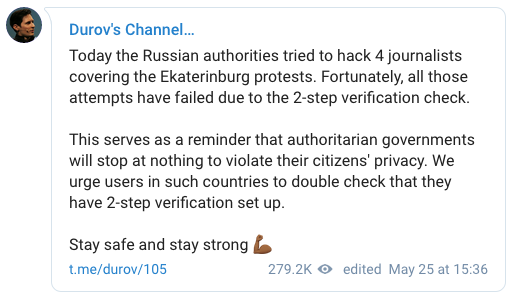
«Сегодня российские власти попытались взломать аккаунты четырех журналистов, освещавших протесты в Екатеринбурге. К счастью, все попытки взлома провалились благодаря двухэтапной аутентификации», — пишет Дуров.

«Этот инцидент служит очередным напоминанием, что авторитарные правительства не остановятся ни перед чем в попытке нарушить конфиденциальность своих граждан. Мы настоятельно рекомендуем пользователям из таких стран убедиться в том, что двухэтапная аутентификация активирована».

«Оставайтесь в безопасности. Оставайтесь сильными», — заключил Дуров.

В этом месяце Павел Дуров решил раскритиковать руководство другого популярного сервиса обмена сообщениями — WhatsApp. Суть претензий Дурова заключается в намеренном, по его мнению, создании уязвимостей, которые открывают ФБР доступ к перепискам пользователей.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru