



Пользователей Android заспамили фейковыми пропущенными звонками

Пользователей Android заспамили фейковыми пропущенными звонками

Пользователей Android заспамили фейковыми пропущенными звонками

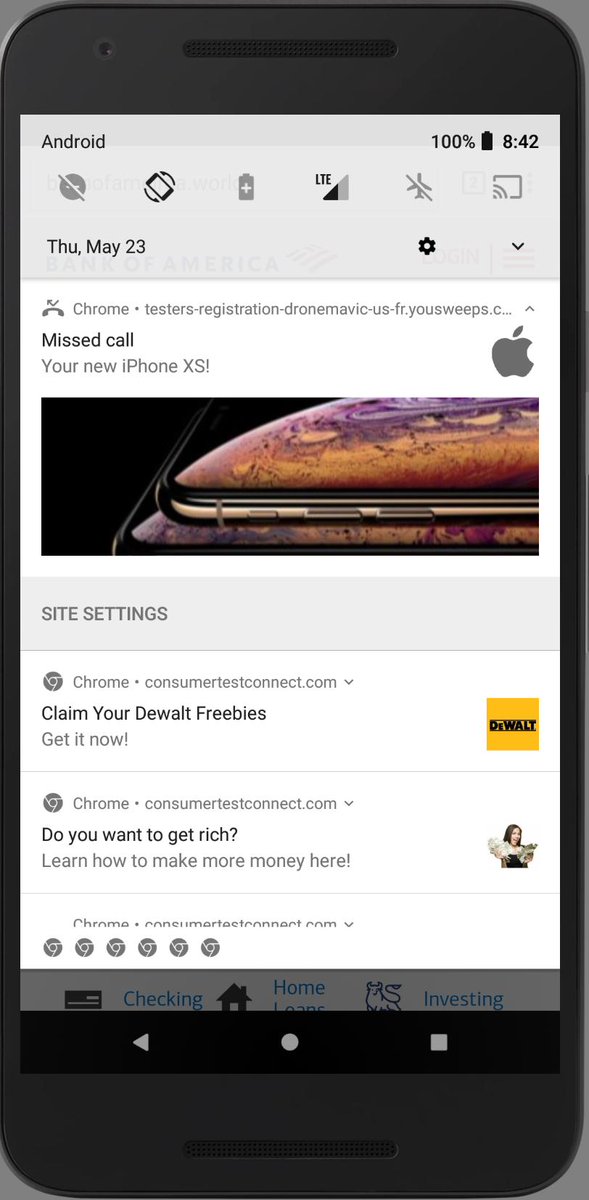
Мошенники используют два API — Notifications и Push — и браузер Google Chrome на устройствах Android для отображения фейковых push-уведомлений, которые выглядят как пропущенные телефонные звонки.

Эти два API используются для выведения уведомлений, к ним могут обратиться установленные приложения или сервер, при этом будет неважно, запущено приложение или нет.

Сервис Lookout Phishing AI зафиксировал фишинговую кампанию, которая в настоящее время выводит пользователям Android-устройств специальные сообщения. Для этого используется приложение Google Chrome, иконка которого в уведомлениях заменена иконкой пропущенного звонка.

В самом уведомлении идет речь о том, что пользователя ждет iPhone XS, который ему якобы готовы вручить. В общем, используется своеобразная социальная инженерия.

«Мошенники задействуют уже отложившиеся в подсознании пользователей иконки, которые мы давно ассоциируем с определенными событиями или действиями. В этом случае эксплуатируется значок пропущенного звонка», — объясняет Джереми Ричардс, исследователь команды Lookout.

Важно отметить, что злонамеренные уведомления будут поступать только в том случае, если пользователь разрешит мошенническому сайту выводить их. Ниже перечислены известные домены, причастные к этой фишинговой кампании:

  • consumertestconnect.com
  • foundmoneyguide.com
  • getitfree-samples.com
  • click4riches.info
  • yousweeps.com

Тот же самый подход, как заявили эксперты, возможен и на десктопах. Однако там, скорее всего, будет использоваться другая иконка и другой вид социальной инженерии.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru