



Баг в текущей версии Chrome мешает удобству пользователей

Баг в текущей версии Chrome мешает удобству пользователей

Баг в текущей версии Chrome мешает удобству пользователей

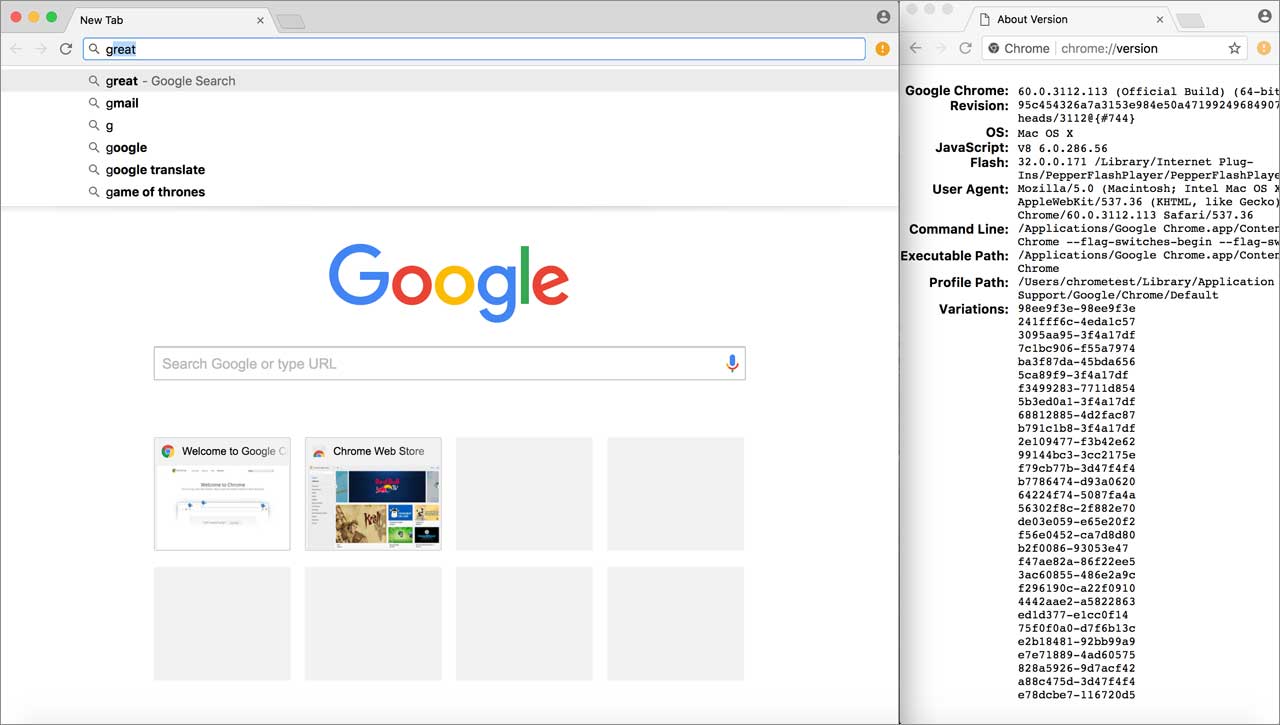
В текущей версии браузера Chrome 74, а также в бета-версии Chrome 75 Beta и Chrome 76 Nightly, был обнаружен интересный баг. Благодаря ошибке адресная строка предлагает пользователю его ключевые поисковые запросы вместо часто посещаемых ресурсов.

Обычно, когда вы вводите какой-либо текст в адресную строку Chrome (так называемый омнибокс), браузер отображает вам часто посещаемые сайты в первую очередь. Но в текущей версии из-за бага Chrome предлагает наиболее частные поисковые запросы.

Это, конечно, не какая-то серьезная уязвимость, однако некоторым пользователям, привыкшим вводить пару символов и попадать на любимые ресурсы, новый баг может доставить некоторые неудобства.

В соответствующей ветке, посвященной этой ошибке, разработчик Chromium признал, что эта проблема присутствует в Chrome 74, Chrome 75 Beta и Chrome 76 Canary для систем Windows 10, Mac 10.13.6 и Ubuntu 14.04.

На данный момент неизвестно, занимаются ли разработчики устранением этого бага, но есть определенные основания полагать, что в скором времени Google выпустит новый билд, где ошибка будет устранена.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru