



Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Компания AdvIntel (Advanced Intelligence), специализирующаяся на противодействии онлайн-мошенничеству, раскрыла имена трех антивирусных компаний, ставших жертвами киберпреступной группировки Fxmsp.

AdvIntel собрала информацию о деятельности Fxmsp на различных форумах соответствующей тематики, большая часть этих форумов были русскоговорящими. Также исследователям удалось получить в распоряжение логи переписки хакеров в мессенджерах.

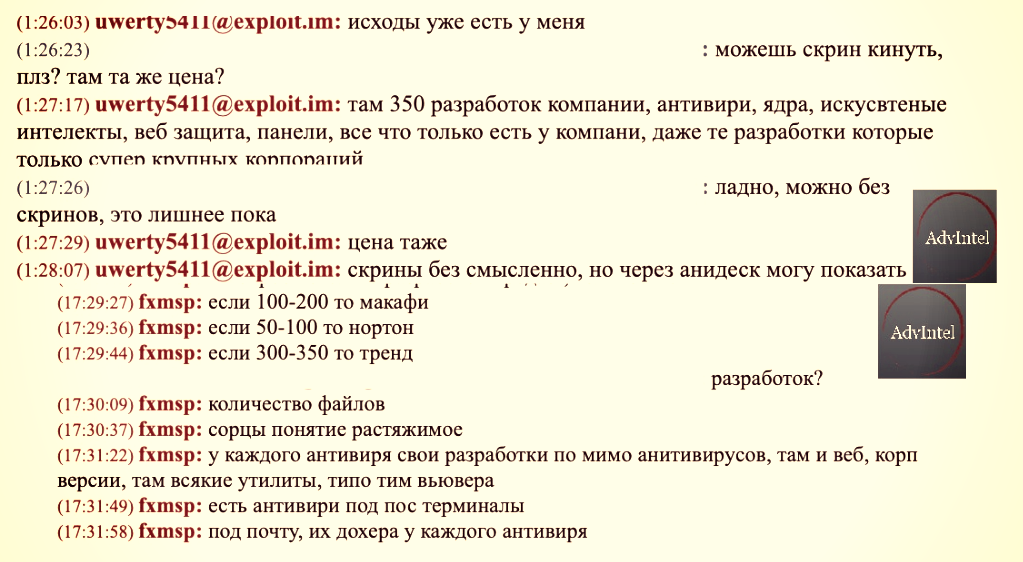
В этих переписках киберпреступники обсуждали вопрос продажи украденных данных, принадлежащих антивирусным компаниям. Напомним, что злоумышленники требовали за все $300 000.

На скриншотах, которые мы приводим ниже, преступники обсуждают исходный код продуктов компаний Symantec, McAfee и Trend Micro.

В AdvIntel заявили, что уже связались со всеми тремя антивирусными вендорами. В свою очередь, Symantec подтвердила, что компании известно о киберинциденте.

Представители Trend Micro заверили, что проводят соответствующее расследование. В McAfee заявили приблизительно то же самое — компания в курсе проблемы, в данный момент проводится расследование.

Напомним, что киберпреступная группировка, известная под кодовым именем Fxmsp, продает информацию, украденную у трех наиболее значимых антивирусных компаний США. Об этом заявили исследователи Advanced Intelligence (AdvIntel), которые отметили, что Fxmsp является русскоговорящей группой.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru