



Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Компания AdvIntel (Advanced Intelligence), специализирующаяся на противодействии онлайн-мошенничеству, раскрыла имена трех антивирусных компаний, ставших жертвами киберпреступной группировки Fxmsp.

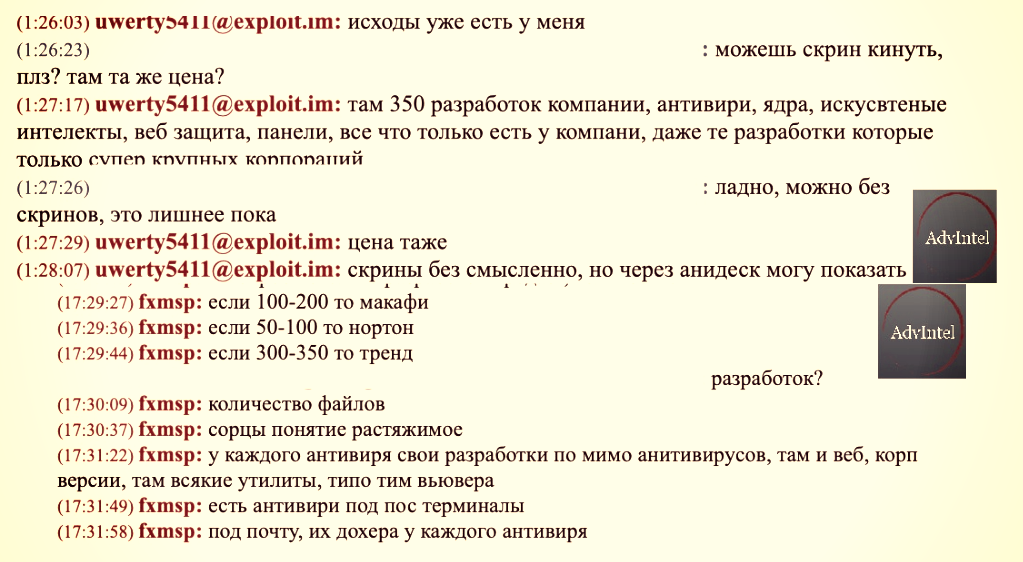
AdvIntel собрала информацию о деятельности Fxmsp на различных форумах соответствующей тематики, большая часть этих форумов были русскоговорящими. Также исследователям удалось получить в распоряжение логи переписки хакеров в мессенджерах.

В этих переписках киберпреступники обсуждали вопрос продажи украденных данных, принадлежащих антивирусным компаниям. Напомним, что злоумышленники требовали за все $300 000.

На скриншотах, которые мы приводим ниже, преступники обсуждают исходный код продуктов компаний Symantec, McAfee и Trend Micro.

В AdvIntel заявили, что уже связались со всеми тремя антивирусными вендорами. В свою очередь, Symantec подтвердила, что компании известно о киберинциденте.

Представители Trend Micro заверили, что проводят соответствующее расследование. В McAfee заявили приблизительно то же самое — компания в курсе проблемы, в данный момент проводится расследование.

Напомним, что киберпреступная группировка, известная под кодовым именем Fxmsp, продает информацию, украденную у трех наиболее значимых антивирусных компаний США. Об этом заявили исследователи Advanced Intelligence (AdvIntel), которые отметили, что Fxmsp является русскоговорящей группой.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru