



Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Пользователи сервиса Netflix получили фишинговые письма

Фишеры организовали очередную рассылку вредоносных писем, которые на этот раз направлены пользователям видеосервиса Netflix. О новой злонамеренной операции сообщают специалисты антивирусной компании ESET.

Свои вредоносные письма фишеры маскируют под отправленные Netflix уведомления, в которых видеосервис просит подтвердить учетную запись.

Текст писем указывает на то, что сервис Netflix зафиксировал подозрительную активность аккаунта. Чтобы избежать его блокировки, пользователь должен пройти по ссылке и подтвердить свою учетную запись.

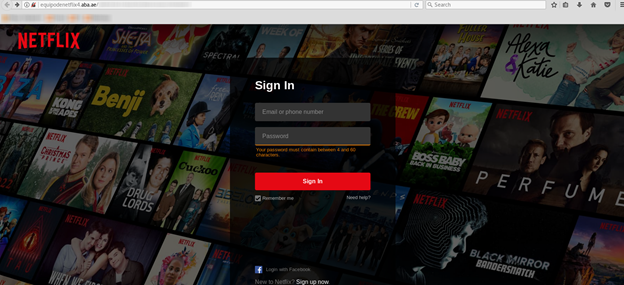
Само собой, по ссылке располагается вредоносная копия официального ресурса Netflix, качественно имитирующая дизайн легитимного сайта.

А вот с URL фишингового сайта киберпреступники не стали заморачиваться — его не старались замаскировать под легитимный домен, в ссылке даже не было упоминания Netflix.

«Нам удалось установить, что домен привязан к бесплатному хостингу, расположенному в ОАЭ», — пишут эксперты ESET.

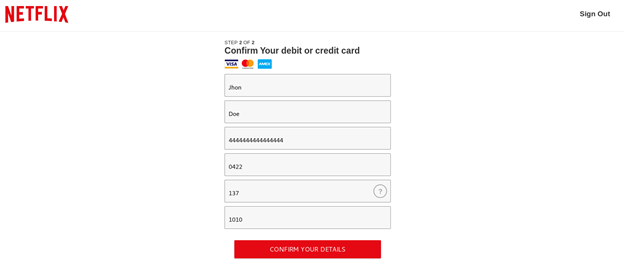
Предполагается, что жертва должна ввести на поддельном сайте свои учетные данные. Если пользователь введет логин и пароль, он будет перенаправлен на форму ввода данных банковской карты.

«Есть основания полагать, что целью атаки является кража личных и банковских данных с последующей перепродажей на черном рынке (такие сведения стоят не менее 45$ или 2800 рублей), а также для совершения целевых атак в будущем», — заключают специалисты.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru