



Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

С мая 2016 года Facebook собрала контакты 1,5 млн пользователей без их ведома и согласия. Представители интернет-гиганта заявили, что эти данные были загружены на серверы компании «непреднамеренно», а сейчас сотрудники удаляют их.

Об этом стало известно благодаря исследователю в области безопасности, который обратил внимание на то, что социальная сеть требует у новых пользователей пароль от почты. Мы писали об этом в начале месяца.

В среду представители Facebook признались, что таким образом собирались данные пользователей, которые затем «скармливались» системам соцсети, отвечающим за отображение релевантной рекламы юзерам.

В Facebook заявили, что сотрудники компании не получали доступ к содержимому электронных писем, однако определенно собрали информацию о контактах и переписках.

Таким образом, учитывая, что соцсеть собрала контакты 1,5 миллиона пользователей, в общей сложности Facebook удалось собрать контактную информацию сотен миллионов людей. Пресс-секретарь не смог назвать точное количество контактов, которое удалось получить таким способом.

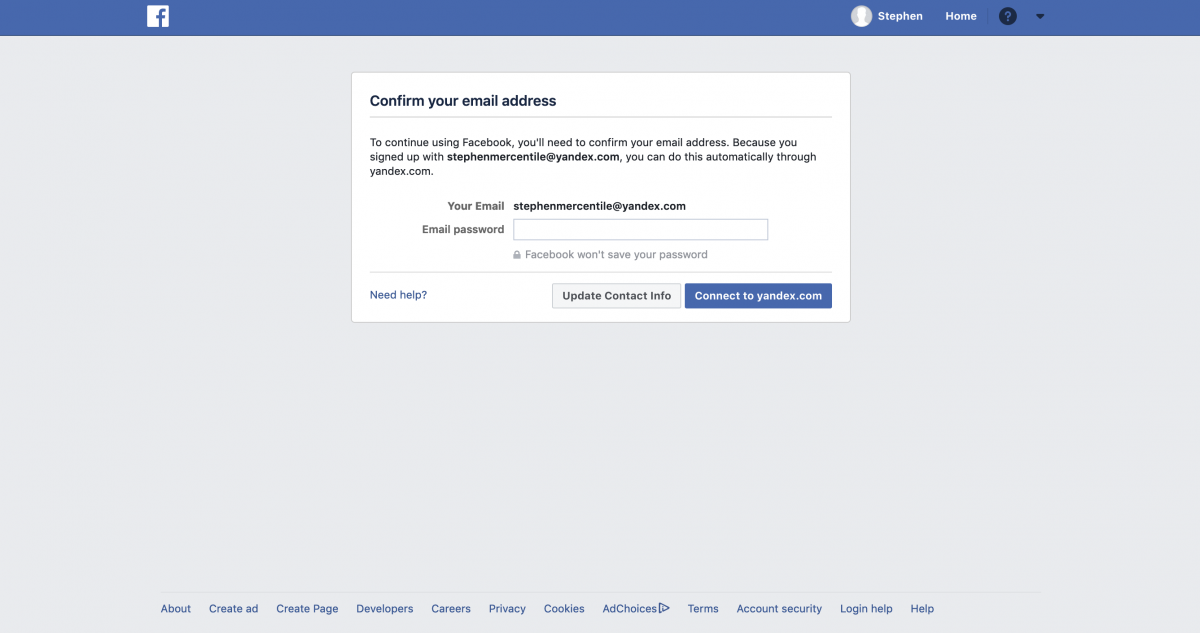
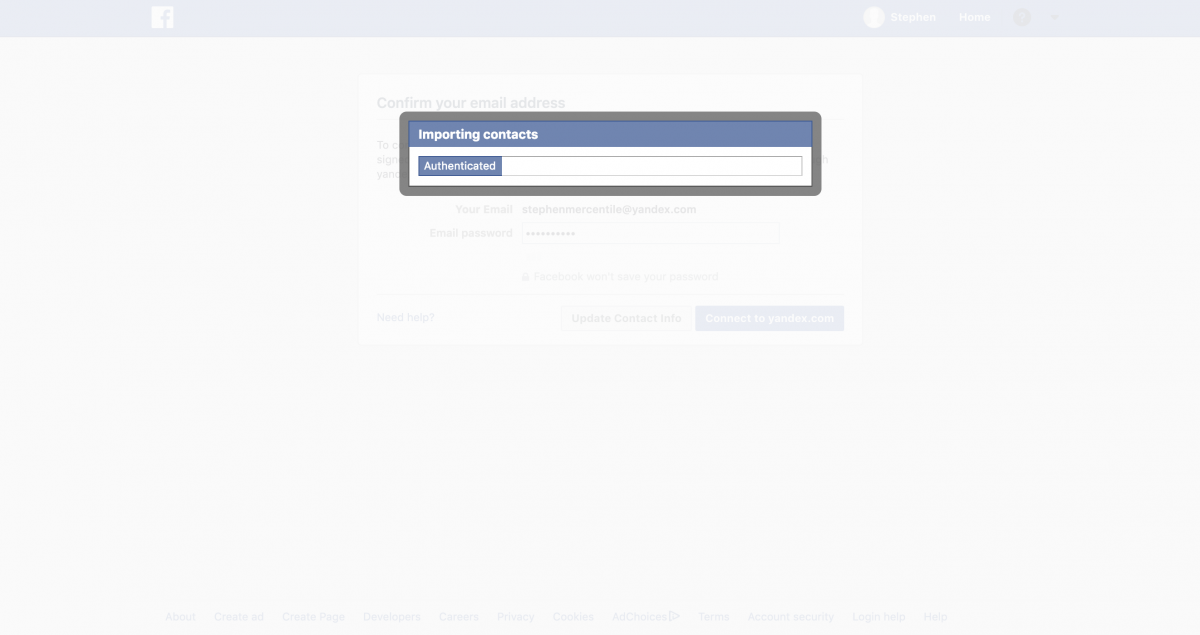
Как можно увидеть на скриншоте ниже, социальная сеть просила пользователя ввести пароль от почты. После подтверждения Facebook начинал собирать контакты пользователя без его согласия.

Представители Business Insider убедились в этом, проведя тест с помощью фейковой учетной записи.

На данном этапе непонятно, будет ли эта ситуация нести какой-либо репутационный риск для компании.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru