



Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

Facebook: Мы случайно собрали контакты 1,5 млн людей без их согласия

С мая 2016 года Facebook собрала контакты 1,5 млн пользователей без их ведома и согласия. Представители интернет-гиганта заявили, что эти данные были загружены на серверы компании «непреднамеренно», а сейчас сотрудники удаляют их.

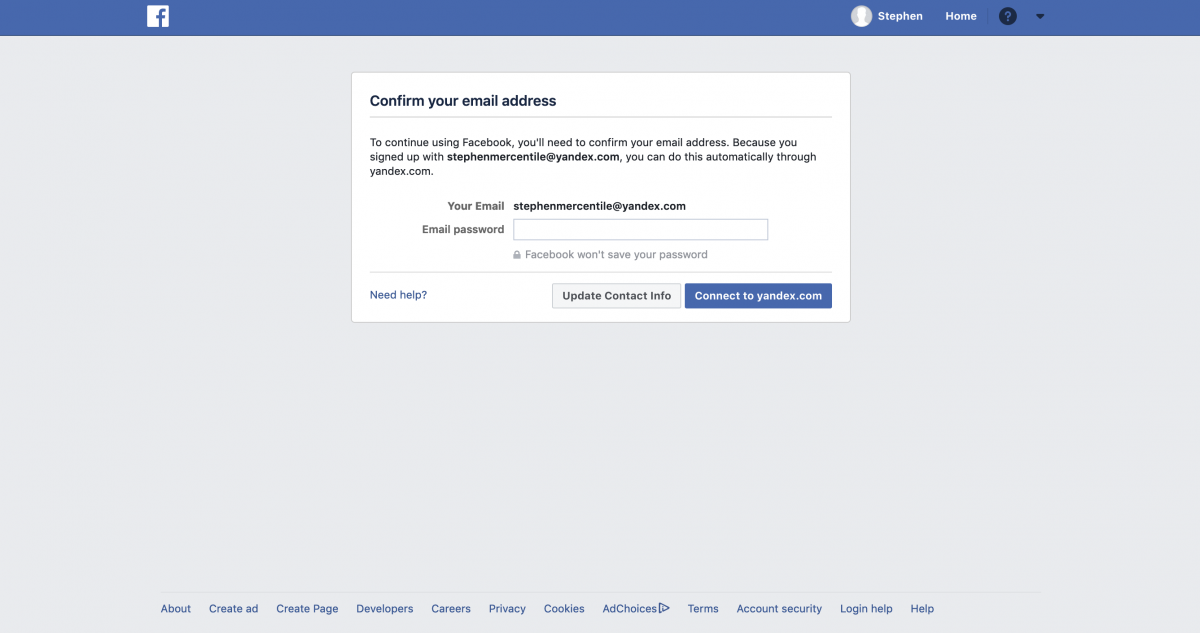
Об этом стало известно благодаря исследователю в области безопасности, который обратил внимание на то, что социальная сеть требует у новых пользователей пароль от почты. Мы писали об этом в начале месяца.

В среду представители Facebook признались, что таким образом собирались данные пользователей, которые затем «скармливались» системам соцсети, отвечающим за отображение релевантной рекламы юзерам.

В Facebook заявили, что сотрудники компании не получали доступ к содержимому электронных писем, однако определенно собрали информацию о контактах и переписках.

Таким образом, учитывая, что соцсеть собрала контакты 1,5 миллиона пользователей, в общей сложности Facebook удалось собрать контактную информацию сотен миллионов людей. Пресс-секретарь не смог назвать точное количество контактов, которое удалось получить таким способом.

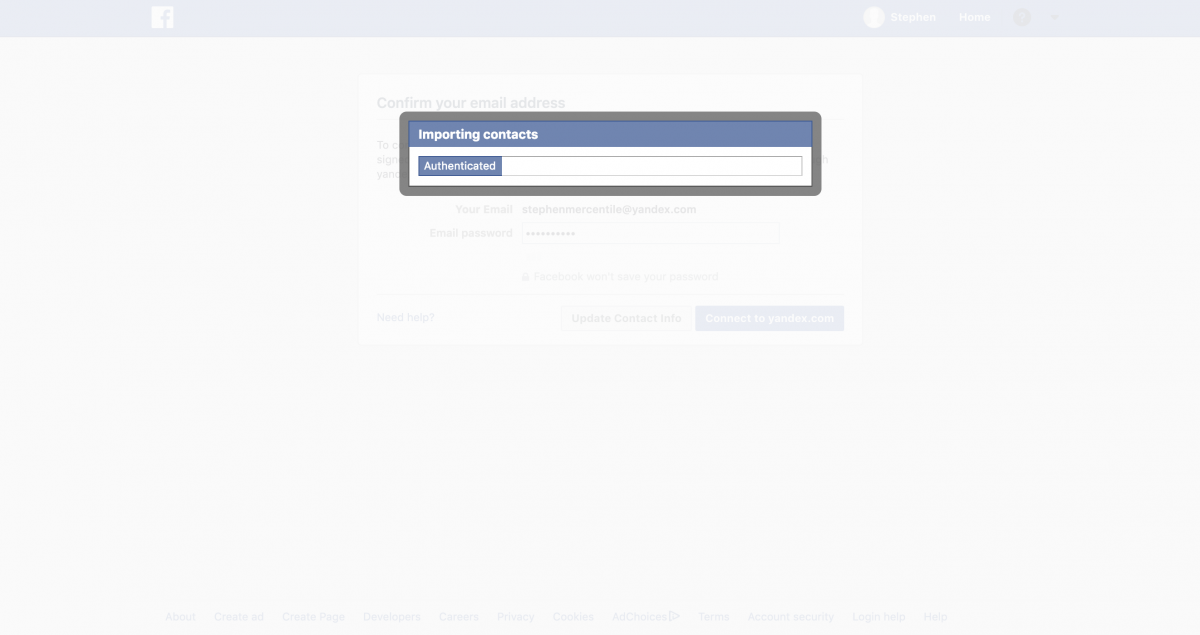
Как можно увидеть на скриншоте ниже, социальная сеть просила пользователя ввести пароль от почты. После подтверждения Facebook начинал собирать контакты пользователя без его согласия.

Представители Business Insider убедились в этом, проведя тест с помощью фейковой учетной записи.

На данном этапе непонятно, будет ли эта ситуация нести какой-либо репутационный риск для компании.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru