



Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Мошенники рассылают пользователям Instagram фишинговые сообщения

Новая фишинговая кампания, получившая имя «The Nasty List», атакует пользователей Instagram с целью заполучить их учетные данные. Если злоумышленникам удается взломать какой-либо аккаунт, он будет принимать участие в дальнейшей мошеннической деятельности.

«The Nasty List» действует за счет взломанных учетных записей, рассылая специальные сообщения подписчикам таких аккаунтов. В этих сообщениях говорится о том, что аккаунт пользователя якобы был замечен в некоем списке под названием «Nasty List».

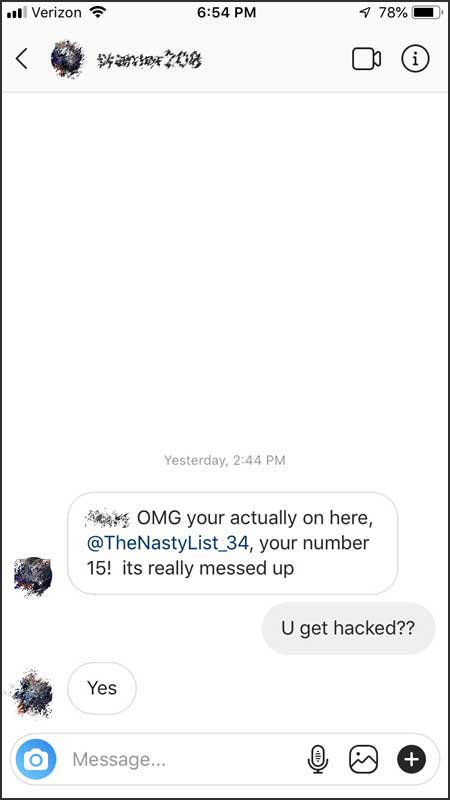
Текст сообщения выглядит всегда приблизительно так:

«Ничего себе, ты действительно здесь — @TheNastyList_34. Твой номер — 15. Это очень плохо».

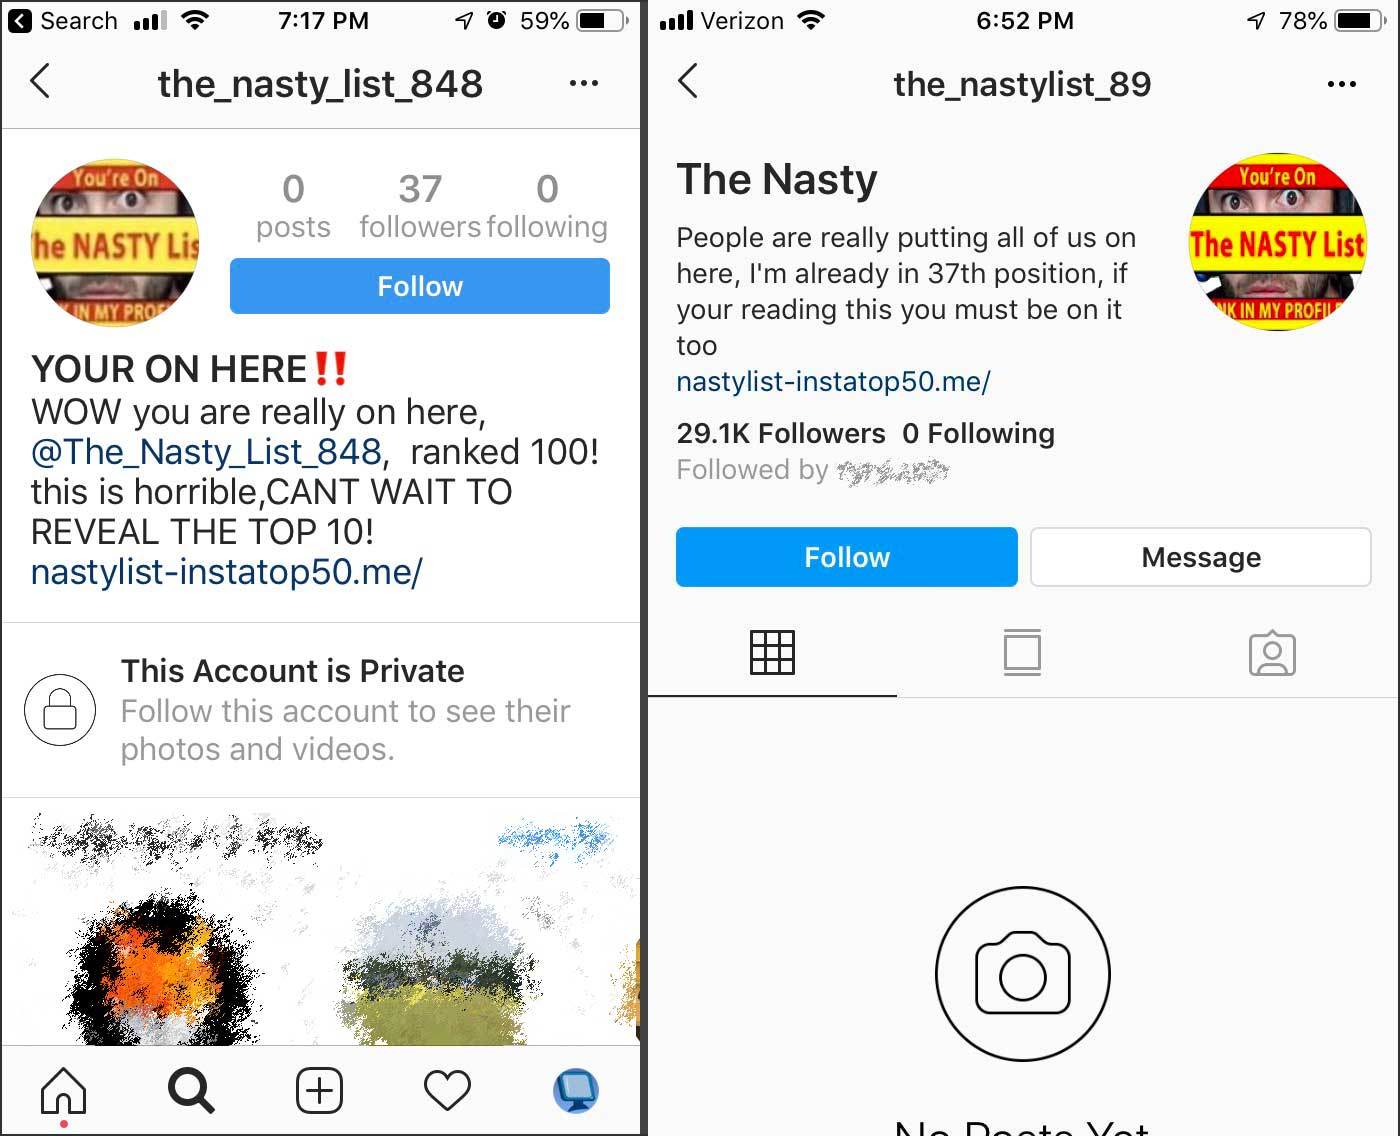
Такого рода личные сообщения рассылаются абсолютно всем подписчикам взломанной учетной записи. В случае посещения страницы, ссылка на которую содержится в мошеннических сообщениях, вы попадаете в профиль, который будет называться «The Nasty», «Nasty List» или «YOUR ON HERE!!».

В описании учетной записи содержится вводящая в заблуждение информация: «Люди действительно заносят нас сюда, у меня уже 37 место. Если ты это читаешь, ты тоже должен быть в списке».

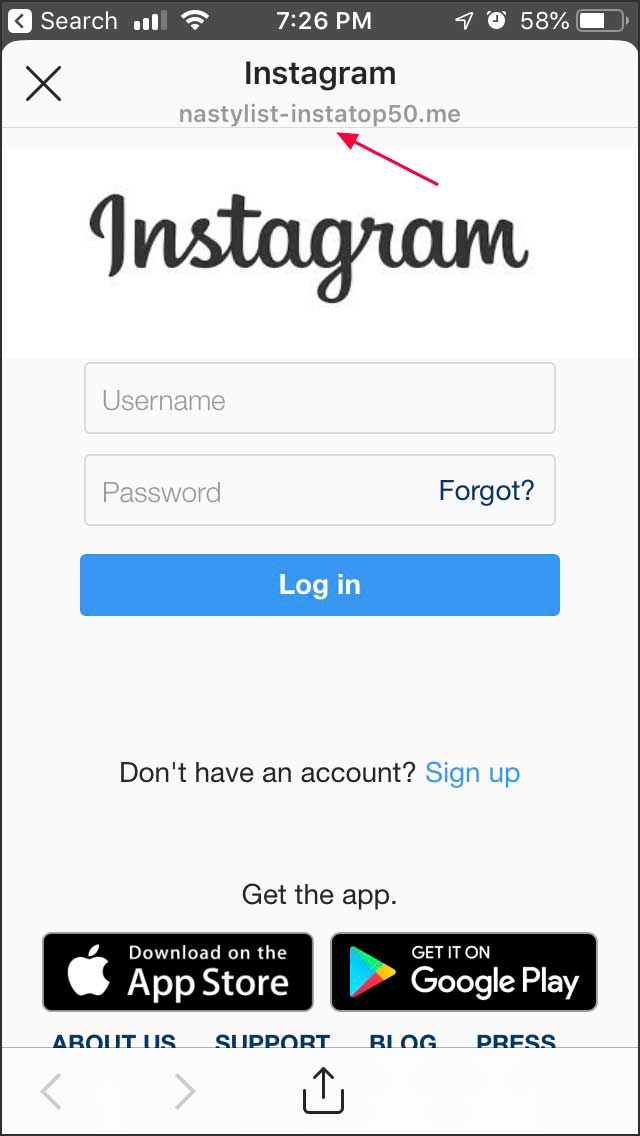
Вся же суть кроется в наличии ссылки в описании странных аккаунтов. Этот URL ведет на nastylist-instatop50[.]me, он якобы открывает список «Nasty List» и должен показать ваше место в нем.

При посещении данного адреса открывается страница, выглядящая как легитимная страница для входа в сервис Instagram.

Остальное вы уже и сами поняли — если пользователь попытается войти в свой аккаунт, введя учетные данные на этой странице, они попадут прямиком в руки киберпреступников. А далее взломанный аккаунт будет использоваться для дальнейшей рассылки фишинговых сообщений.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru