



Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

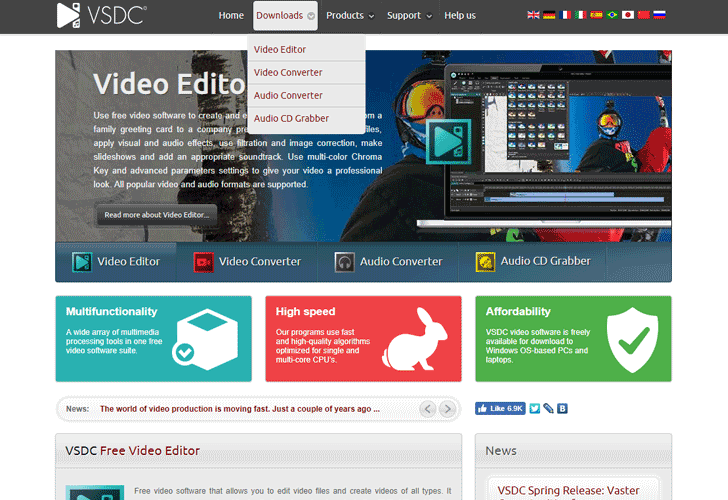
Пользователи, скачавшие софт для редактирования мультимедийных материалов VSDC в период с 21 февраля по 23 марта 2019 года, могли заразить свои компьютеры вредоносной программой.

Речь идет о банковском трояне, похищающем важную платежную информацию пользователей. Следовательно, если вы находитесь в группе риска, рекомендуется проверить систему антивирусной программой и поменять все пароли от банковских приложений.

VSDC представляет собой популярную программу для редактирования видеоматериалов — в месяц официальный сайт данной программы посещает более 1,3 миллиона пользователей.

Киберпреступники в прошлом уже взламывали ресурс разработчиков VSDC, в ходе своей атаки злоумышленники подменили ссылки на загрузку программы. В результаты люди скачивали вредоносную программу вместо нормального видеоредактора.

В этот раз атакующие встроили вредоносный код JavaScript в веб-сайт VSDC. Этот код определял геолокацию посетителя и подменял ссылки на загрузку для пользователей из Великобритании, США, Канады и Австралии.

Вредоносную кампанию обнаружили эксперты антивирусной компании «Доктор Веб», которые в блоге описали ситуацию следующим образом:

«Киберпреступники подменили ссылки на загрузку VSDC, в результате чего пользователи скачивали опасный банковский троян Win32.Bolik.2, а также Trojan.PWS.Stealer (KPOT)».

Win32.Bolik.2 является популярным полиморфным вредоносом, который может осуществлять веб-инъекции, перехват трафика, запись нажатий клавиш, а также похищать информацию из различных банковских онлайн-систем.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru