



В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

В новой sextortion-кампании мошенники используют запароленные архивы

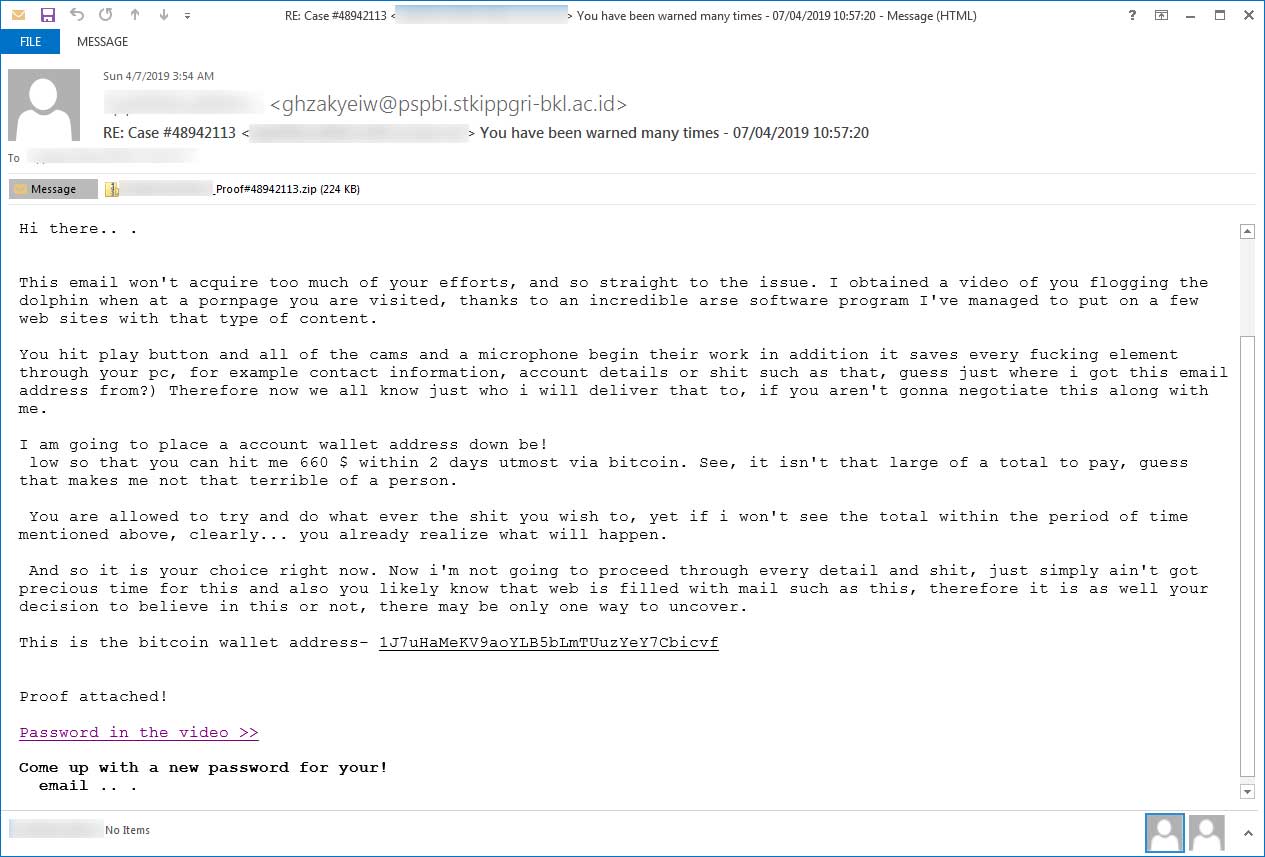
Не так давно список киберугроз пополнился мошенничеством, известным на сегодняшний день под названием sextortion — злоумышленники шантажируют пользователей под страхом публикации видео- или фотоматериалов, записанных во время посещения ими сайтов для взрослых. В новой подобной кампании злоумышленники рассылают защищенные паролем ZIP-файлы, это помогает придать шантажу более грозный вид.

В этих запароленных архивах, которые приходят вместе с угрозами по электронной почте, якобы находятся видеоролики, записанные в момент посещения жертвой сайтов для взрослых.

Злоумышленники рассчитывают, что имена файлов вкупе с невозможностью просмотреть их содержимое без пароля напугают пользователя в достаточной степени, чтобы он заплатил шантажистам деньги.

В противном случае мошенники угрожают жертве позором — порочащие их материалы будут разосланы членам их семьи, друзьям и знакомым. В этой кампании преступники требуют сумму $660 в биткоинах.

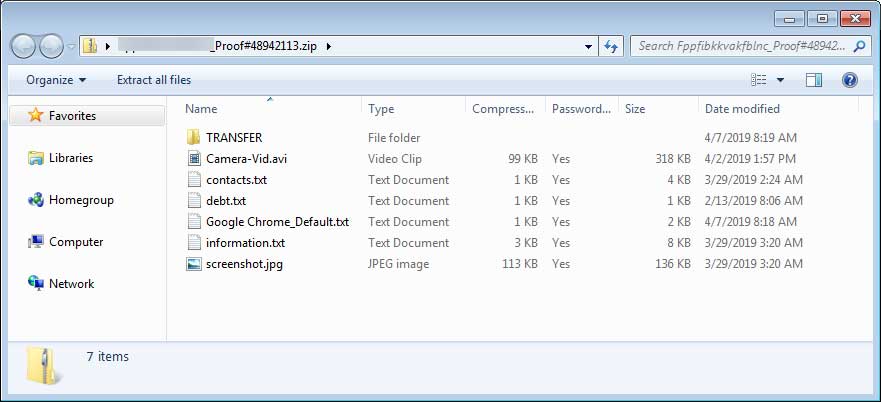
В запароленных архивах находятся файлы с именами Camera-Vid.avi, contacts.txt, debt.txt, Google_Chrome_Default.txt, information.txt и screenshot.jpg. По мнению атакующих, это должно напугать пользователей.

Злоумышленники, к слову, попытались заработать и на этом — жертве предлагается купить пароль от архивов за $50. Приобрести его можно на сайте cryptonator.com, куда ведет ссылка в письме.

Эксперты MyOnlineSecurity, первыми обнаружившие эту кампанию, призывают не забывать о том, что это всего лишь «развод», на который не стоит обращать внимание.

В феврале мы писали, что киберпреступники запустили новую вредоносную кампанию — пользователей убеждают в том, что один из самых популярных сайтов для взрослых Xvideos[.]com был взломан, в результате чего всех посетителей записывали посредством веб-камеры.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru