



Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

HTML-стандарт под названием «hyperlink auditing» позволяет сайтам отслеживать клики по ссылкам. Ранее разработчики браузеров давали возможность отключить его, так как предполагалось, что он представляет определенный риск для конфиденциальности. Теперь все будет наоборот — в браузерах Safari, Chrome, Opera и Microsoft Edge нельзя будет отключить hyperlink auditing.

Как работает hyperlink auditing — создаются специальные ссылки, способные в случае перехода по ним пинговать конкретный URL. Этот пинг происходит в форме POST-запросов специальной веб-страницы, которая проверяет заголовок запроса, чтобы вычислить — на какой странице пользователь кликнул по ссылке.

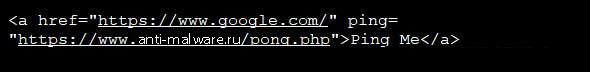
Чтобы создать подобную ссылку, достаточно написать обычный тег URL, но также добавить переменную ping="[url]". Например:

Таким образом, пользователи видят обычную ссылку, не подозревая, что при переходе по ней информация будет отправлена на специальный URL. Только просмотрев исходный код страницы, пользователи увидят переменную ping=«[url]".

После получения POST-запроса скрипты могут проверить его заголовок, чтобы выяснить, на какой странице пользователь перешел по ссылке.

Теперь, судя по всему, отключить этот функционал в ближайших версиях популярных браузеров будет нельзя. Сообщается, что браузеры Safari 12.1 Chrome 74 Beta и Chrome 75 Canary не имеют возможности отключить hyperlink auditing.

У Firefox дела обстоят совершенно иначе — разработчики этого браузера по умолчанию отключают hyperlink auditing, однако оставляют возможность активировать эту функцию.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru