



Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

HTML-стандарт под названием «hyperlink auditing» позволяет сайтам отслеживать клики по ссылкам. Ранее разработчики браузеров давали возможность отключить его, так как предполагалось, что он представляет определенный риск для конфиденциальности. Теперь все будет наоборот — в браузерах Safari, Chrome, Opera и Microsoft Edge нельзя будет отключить hyperlink auditing.

Как работает hyperlink auditing — создаются специальные ссылки, способные в случае перехода по ним пинговать конкретный URL. Этот пинг происходит в форме POST-запросов специальной веб-страницы, которая проверяет заголовок запроса, чтобы вычислить — на какой странице пользователь кликнул по ссылке.

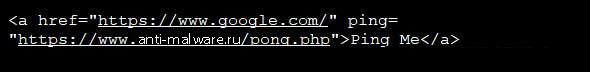
Чтобы создать подобную ссылку, достаточно написать обычный тег URL, но также добавить переменную ping="[url]". Например:

Таким образом, пользователи видят обычную ссылку, не подозревая, что при переходе по ней информация будет отправлена на специальный URL. Только просмотрев исходный код страницы, пользователи увидят переменную ping=«[url]".

После получения POST-запроса скрипты могут проверить его заголовок, чтобы выяснить, на какой странице пользователь перешел по ссылке.

Теперь, судя по всему, отключить этот функционал в ближайших версиях популярных браузеров будет нельзя. Сообщается, что браузеры Safari 12.1 Chrome 74 Beta и Chrome 75 Canary не имеют возможности отключить hyperlink auditing.

У Firefox дела обстоят совершенно иначе — разработчики этого браузера по умолчанию отключают hyperlink auditing, однако оставляют возможность активировать эту функцию.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru