



Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Киберпреступники используют скрытые директории скомпрометированных HTTPS-сайтов для хранения и распространения вредоносных программ. Об этом сообщили исследователи в области кибербезопасности из компании Zscaler.

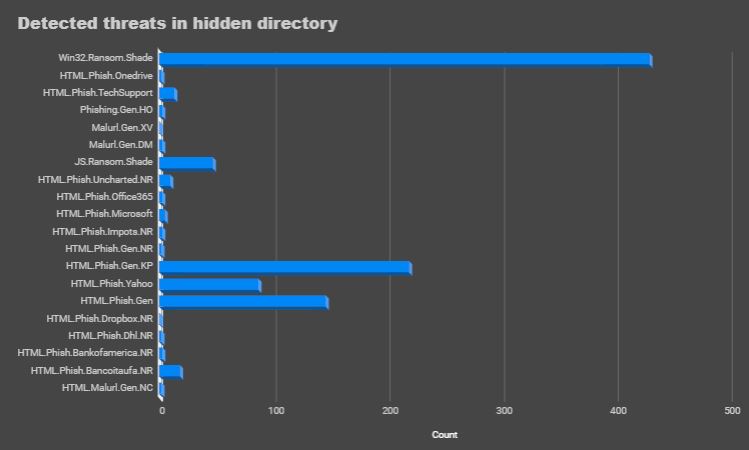
В ходе мониторинга вредоносной активности специалисты наткнулись на взломанные сайты на WordPress и Joomla, которые распространяли вымогатель Shade/Troldesh, злонамеренные майнеры, бэкдоры, а также выдавали фишинговые страницы.

В случае с WordPress проблемные ресурсы использовали версии с 4.8.9 по 5.1.1. Злоумышленникам удалось получить контроль над сайтами благодаря уязвимым версиям плагинов, тем оформления или софта на серверной стороне.

По словам исследователей, был отмечен один нюанс, который объединял все эти скомпрометированные сайты, — они использовали SSL-сертификаты, выданные центром Automatic Certificate Management Environment (ACME). То есть среди сертификатов были выданные Let’s Encrypt, GlobalSign, cPanel и DigiCert.

Оказалось, что киберпреступники использовали скрытую директорию HTTPS-сайтов для хранения вредоносных нагрузок. Такие каталоги используются для подтверждения владельца сайта.

В случае с HTTPS-сайтами, использующими ACME для управления SSL-сертификатами, администраторы помещают в эти директории уникальный токен. Это дает понять центру сертификации, что обратившийся действительно является владельцем сайта.

«Злоумышленники используют эти директории для хранения вредоносных программ и фишинговых страниц, пряча их от администраторов. Это довольно эффективная тактика, так как на большинстве сайтов эти папки присутствуют изначально. Кроме того, они скрыты», — пишут эксперты Zscaler.

Исследователи обнаружили в скрытых директориях файлы форматов HTML, ZIP и EXE, замаскированные под .jpg. А фишинговые страницы маскировались под следующие сервисы: Office 365, Microsoft, DHL, Dropbox, Bank of America, Yahoo, Gmail.

Напомним, что в прошлом месяце популярный плагин для движка WordPress был удален из официального репозитория. Речь идет о плагине Social Warfare, который содержит уязвимость, используемую киберпреступниками в реальных атаках.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru