



Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Киберпреступники используют скрытые директории скомпрометированных HTTPS-сайтов для хранения и распространения вредоносных программ. Об этом сообщили исследователи в области кибербезопасности из компании Zscaler.

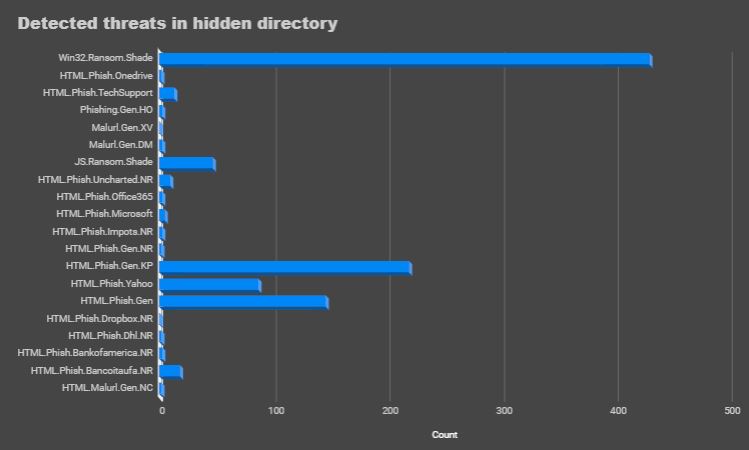
В ходе мониторинга вредоносной активности специалисты наткнулись на взломанные сайты на WordPress и Joomla, которые распространяли вымогатель Shade/Troldesh, злонамеренные майнеры, бэкдоры, а также выдавали фишинговые страницы.

В случае с WordPress проблемные ресурсы использовали версии с 4.8.9 по 5.1.1. Злоумышленникам удалось получить контроль над сайтами благодаря уязвимым версиям плагинов, тем оформления или софта на серверной стороне.

По словам исследователей, был отмечен один нюанс, который объединял все эти скомпрометированные сайты, — они использовали SSL-сертификаты, выданные центром Automatic Certificate Management Environment (ACME). То есть среди сертификатов были выданные Let’s Encrypt, GlobalSign, cPanel и DigiCert.

Оказалось, что киберпреступники использовали скрытую директорию HTTPS-сайтов для хранения вредоносных нагрузок. Такие каталоги используются для подтверждения владельца сайта.

В случае с HTTPS-сайтами, использующими ACME для управления SSL-сертификатами, администраторы помещают в эти директории уникальный токен. Это дает понять центру сертификации, что обратившийся действительно является владельцем сайта.

«Злоумышленники используют эти директории для хранения вредоносных программ и фишинговых страниц, пряча их от администраторов. Это довольно эффективная тактика, так как на большинстве сайтов эти папки присутствуют изначально. Кроме того, они скрыты», — пишут эксперты Zscaler.

Исследователи обнаружили в скрытых директориях файлы форматов HTML, ZIP и EXE, замаскированные под .jpg. А фишинговые страницы маскировались под следующие сервисы: Office 365, Microsoft, DHL, Dropbox, Bank of America, Yahoo, Gmail.

Напомним, что в прошлом месяце популярный плагин для движка WordPress был удален из официального репозитория. Речь идет о плагине Social Warfare, который содержит уязвимость, используемую киберпреступниками в реальных атаках.

WMX подарит год защиты от ботов покупателям ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru