



Теперь на Facebook можно отследить все активные рекламные кампании

Теперь на Facebook можно отследить все активные рекламные кампании

Теперь на Facebook можно отследить все активные рекламные кампании

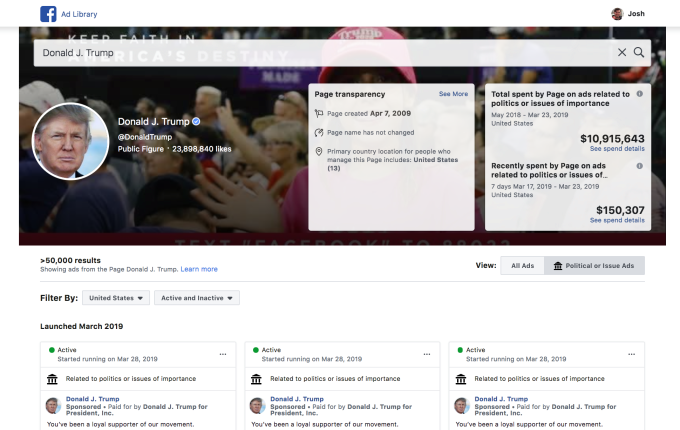
Facebook запустила новую библиотеку рекламы (Facebook Ad Library), которая поможет добиться прозрачности относительно рекламных кампаний, запущенных на платформе социальной сети. Теперь можно узнать, сколько потратил на рекламу Дональд Трамп за прошлый год, а также прочую интересную информацию.

На этот шаг Facebook заставили пойти многочисленные обвинения в том, что реклама на платформе используется недобросовестными игроками в своих политических целях.

В качестве примера в таких случаях всегда приводятся выборы президента США в 2016 году, на которые, как заявляют американские спецслужбы, повлияли силы из Кремля. Именно в этой масштабной политической кампании якобы использовалась реклама на Facebook.

Теперь, когда социальная сеть запустила соответствующую библиотеку Facebook Ad Library, станет проще отследить, каким образом была использована та или иная реклама. Это просто подарок для сыщиков и журналистов.

«Библиотека рекламы делает рекламный процесс прозрачным, предлагая обширную подборку с возможностью поиска всех объявлений, которые в настоящее время показываются в продуктах Facebook. Любой человек, независимо от того, есть ли у него аккаунт Facebook, может выполнить поиск по Библиотеке», — заявлено на официальной странице, посвященной библиотеке.

Вот как поиск рекламных кампаний работает на примере все того же Трампа:

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru