



Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Более 100 000 репозиториев GitHub сливали API и криптографические ключи

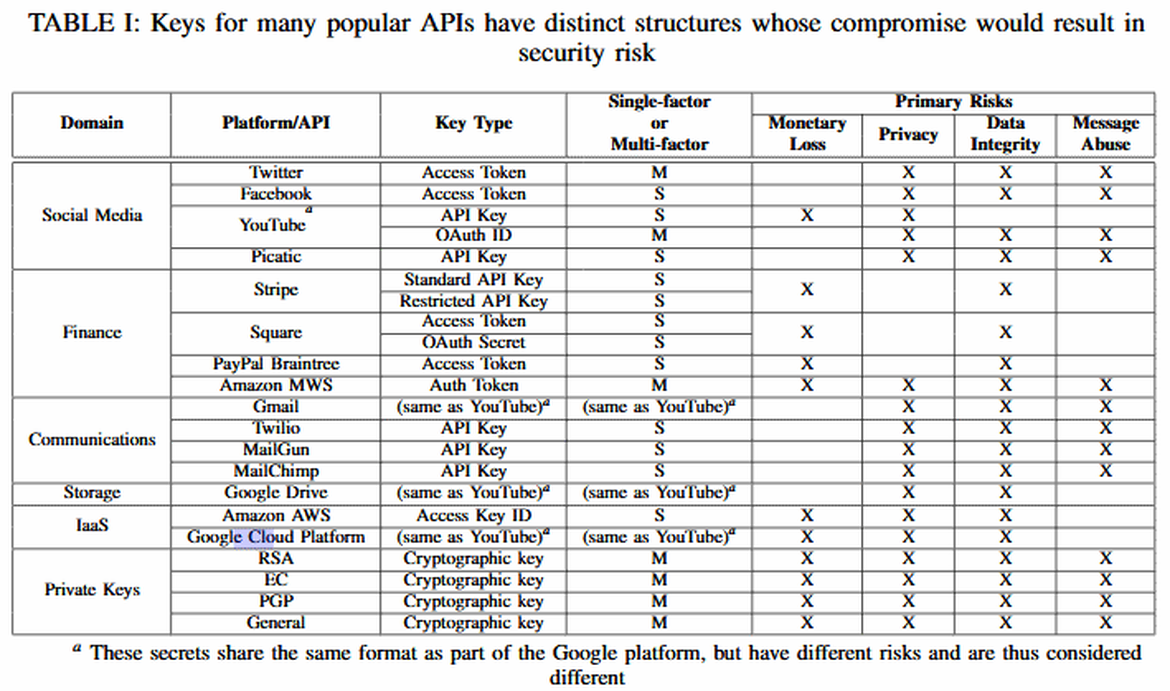
Университет штата Северная Каролина (NCSU) на протяжении шести месяцев сканировал миллиарды файлов, размещенные в публичных репозиториях GitHub. Как показали результаты, более 100 000 репозиториев «сливали» API-токены и криптографические ключи.

Специалисты NCSU просканировали лишь 13% от общего числа всех публичных репозиториев GitHub. В итоге оказалось, что тысячи новых репозиториев ежедневно раскрывали новые «секреты».

Инициатива Университета штата Северная Каролина была запущена с согласия проекта GitHub, которому нужны были результаты сканирования для работы над новой функцией безопасности под названием Token Scanning (на данный момент в бета-режиме).

Сканирование (PDF), проведенное специалистами NCSU, на данный момент является самым исчерпывающим и тщательным. Аккаунты GitHub сканировались в период с 31 октября 2017 года по 20 апреля 2018 года.

В процессе скана эксперты искали строки, которые бы представляли формат API-токенов или криптографических ключей. При этом исследователи использовали не только GitHub Search API, но и снимки репозиториев GitHub, записанные базой данных Google BigQuery.

В течение этих шести месяцев специалисты проанализировали миллиарды файлов, которые принадлежали миллионам репозиториев GitHub.

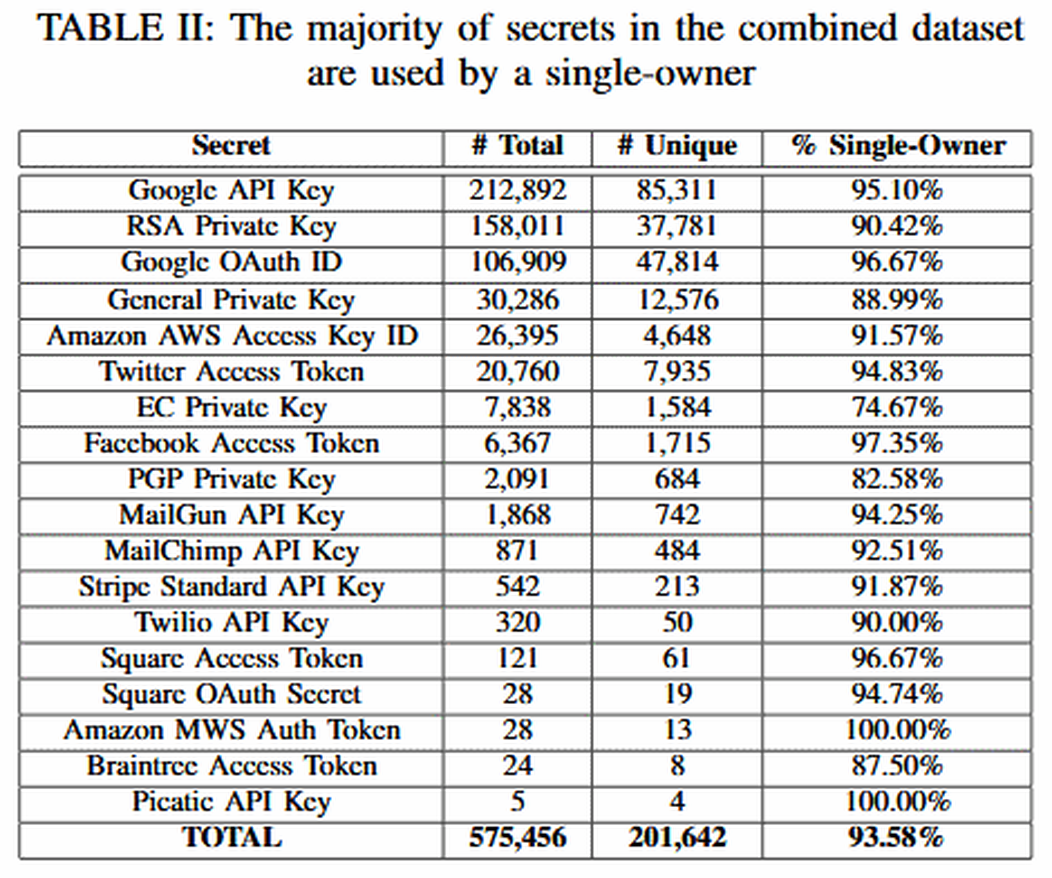
По словам команды NCSU, им удалось найти 575 456 API и криптографических ключей, 201 642 из которых были уникальные.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru