



Крупнейший производитель алюминия Norsk Hydro стал жертвой кибератаки

Крупнейший производитель алюминия Norsk Hydro стал жертвой кибератаки

Крупнейший производитель алюминия Norsk Hydro стал жертвой кибератаки

Норвежская нефтегазовая и металлургическая компания Norsk Hydro, один из крупнейших мировых производителей алюминия, сегодня подтвердила, что «стала жертвой масштабной кибератаки». Есть информация о том, что злоумышленникам удалось повредить инфраструктуру компании, вынудив ее вернуться к ручным операциям.

Об инциденте Norsk Hydro сообщила в специальном сообщении, направленном инвесторам и фондовым биржам.

«Рано утром во вторник Hydro подверглась масштабной кибератаке, были затронуты операции на нескольких участках. ИТ-системы в большинстве случаев переведены на ручное обслуживание», — гласит сообщение.

Однако позже сама компания опубликовала пост на Facebook, в котором уже сообщалось, что вторжение киберпреступников произошло в понедельник вечером. В Norsk Hydro также уточнили, что инцидент никак не повредил безопасности людей.

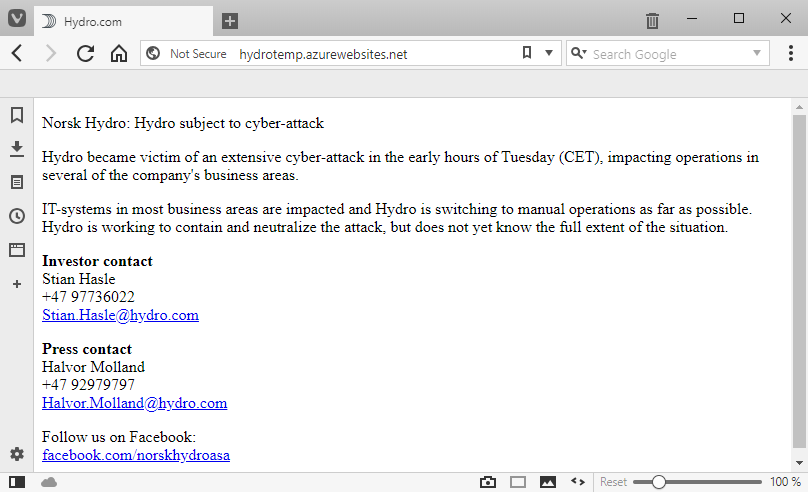
Официальный сайт компании какое-то время не функционировал, перенаправляя пользователей на статичную страницу, отображавшую официальное заявление Norsk Hydro по поводу инцидента.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru