



67% организаций CISO не обладает влиянием на уровне совета директоров

67% организаций CISO не обладает влиянием на уровне совета директоров

67% организаций CISO не обладает влиянием на уровне совета директоров

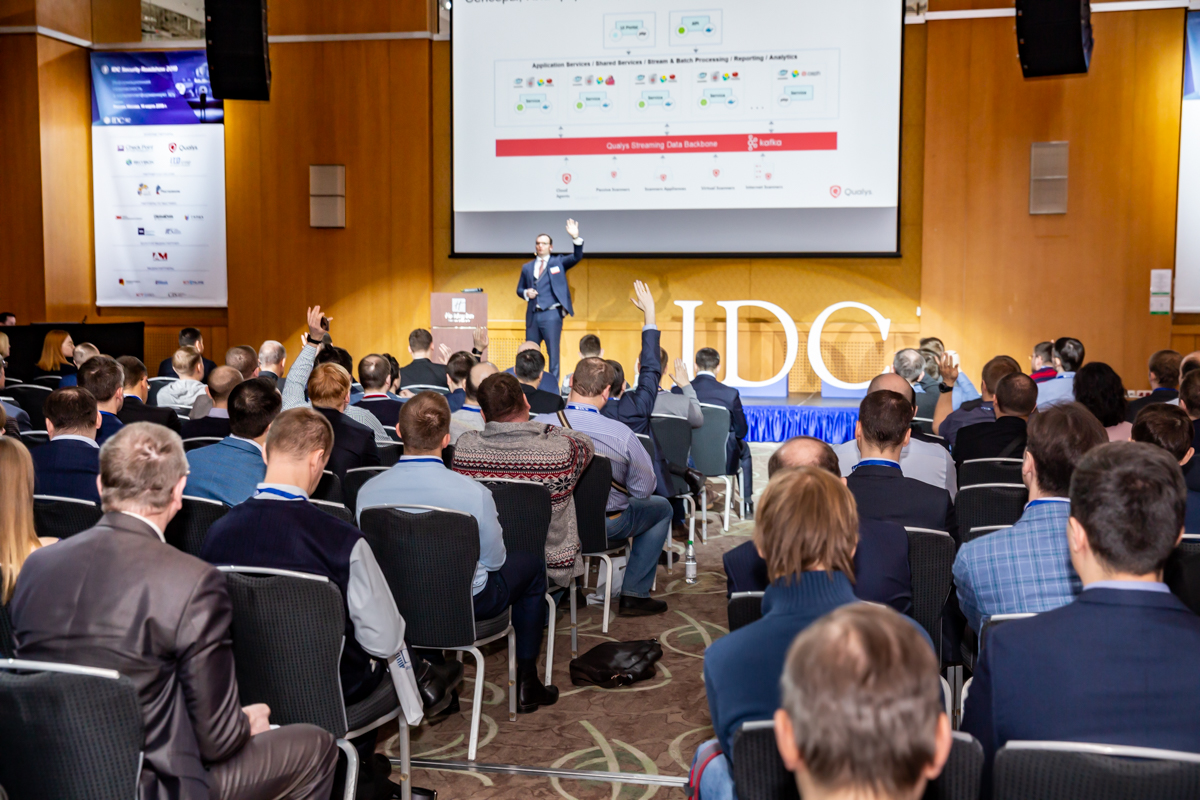
14 марта 2019 года в Москве состоялась шестнадцатая конференция «IDC Security Roadshow: информационная безопасность в мультиплатформенную эру» — крупнейшее региональное мероприятие IDC, ежегодно собирающее специалистов для обсуждения актуальных задач обеспечения ИБ на предприятиях.

На конференции обсуждались новые возможности и лучшие практики в направлениях сетевой безопасности и безопасности на уровне данных и приложений, ИБ в облаке и безопасной работы в гибридной среде. Отдельные сессии были посвящены практикам по встраиванию безопасности в DevOps и тому, что стоит знать в вопросах сертификации в 2019 году.

В ключевом докладе руководитель программы исследований по европейскому рынку информационной безопасности IDC Константин Рычков обратился к вопросам построения эффективной стратегии ИБ на предприятии. В то время как 89% европейских организаций активно внедряют стратегии цифровой трансформации, бизнес ожидает от ИБ поддержки цифрового доверия (71%) через оптимизацию функциональности, повышение операционной эффективности, внедрение безопасности в повседневные операции без снижения продуктивности, а так же оптимизацию/снижение расходов. При этом, по словам Константина, чтобы правление живо реагировало на инициативы ИБ, последние стоит выстраивать в соответствующем бизнес-контексте через призму риска.

«Почти в каждой пятой организаций Центральной и Восточной Европы, включая Россию, команда ИБ не сотрудничает и не интегрирована с прочими отделами, а в 67% организаций CISO не обладает влиянием на уровне совета директоров, поэтому выстраивание диалога между бизнесом и ИБ становится в ряд приоритетных задач», – подчеркнул Константин.

«Конечной целью должно стать достижение кибер-устойчивости организации, включающей в себя не только системы защиты, обнаружения и реагирования, но также системы восстановления и программы идентификации угроз».

Во второй части конференции была организованна С-level сессия, где обсуждалось, как создать стратегии реагирования на инциденты, которая действительно будет работать, и как «продавать» безопасность руководству и стоить с топ-менеджментом ИБ-диалог.   Дискуссии были очень оживленными, и даже разгорелся большой спор вокруг того, должна ли ИБ быть частью ИТ, или это должны быть две независимые функции. Мнения разделились примерно пополам.  В итоге все участники согласились, что у ИБ и ИТ разные задачи. У ИТ – это, прежде всего, обеспечение доступности, у ИБ – целостности, соответствия нормативным требованиям и конфиденциальности информации.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru