



В Android Q будет сделан упор на защиту конфиденциальности пользователей

В Android Q будет сделан упор на защиту конфиденциальности пользователей

В Android Q будет сделан упор на защиту конфиденциальности пользователей

Следующая версия популярной мобильной операционной системы с кодовым названием Android Q сделает упор на защиту конфиденциальности пользователей. На данный момент еще даже не объявили официальное имя новой версии ОС, но уже можно рассмотреть грядущие защитные функции.

О нововведениях можно судить на основе первого предварительного билда и информации, предоставленной самой Google.

Прежде всего, в новой версии Android приложениям будет запрещено получать информацию о частоте взаимодействия пользователя с определенными контактами. Напомним, что такие данные разработчики любят собирать в целях более эффективного продвижения своих сервисов.

Помимо этого, Android Q будет передавать рандомизированные MAC-адреса по умолчанию. Это защитит юзеров от попыток отследить их перемещение, которые предпринимают разработчики приложений, аналитические компании и онлайн-магазины.

Только некоторые приложения смогут получить доступ к IMEI и серийному номеру устройства.

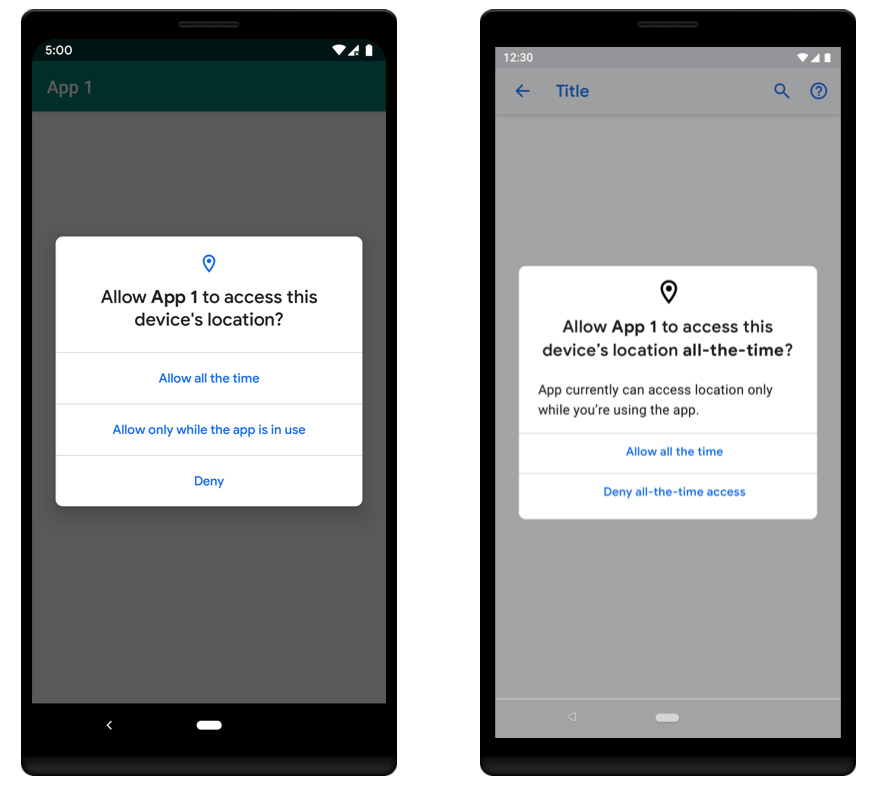
Также пользователи получат больше контроля по части управления настройками геолокации.

«Ранее у пользователя, по сути, была лишь одна настройка — разрешить или запретить определенному приложению доступ к геоданным. Начиная с версии Android Q, у пользователей появится новая опция, которая позволит разрешить приложениям доступ к геоданным только при их непосредственном использовании», — объясняет Google.

Другими словами, эта функция повторит то, что реализовано на данный момент в iOS (никакого уничижительного сравнения здесь нет, только факты).

Доступ к буферу обмена получат только те приложения, которые находятся на экране, либо приложения с возможностью ввода — клавиатуры. В Android Q также планируют ограничить количество действий, которые могут инициировать приложения, находящиеся в фоне.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru