



Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Команда исследователей из Emsisoft наткнулась на новую кампанию, в ходе которой злоумышленники распространяли программу-вымогатель, получившую название BigBobRoss. К счастью, специалистам удалось обнаружить уязвимость в коде шифровальщика, что позволило создать дешифратор, который вернет файлы пользователей бесплатно.

Согласно имеющимся данным, шифровальщик BigBobRoss атакует пользователей Comcast Business. Эксперты рекомендуют всем пострадавшим не платить выкуп, а скачать бесплатный дешифратор, который вернет ваши файлы в прежнее состояние.

BigBobRoss написан на C++ с использованием QT. Для шифрования файлов вредонос задействует алгоритм AES-128 ECB, при этом расширение файлов меняется на «.obfuscated».

Некоторые варианты вымогателя также добавляют идентификатор жертвы к имени файла. Записка с требованием выкупа находится в файле «Read Me.txt», в нем пользователя инструктируют написать на адрес BigBobRoss@computer4u.com.

Внимание! Чтобы дешифратор успешно отработал, требования с выкупом необходимо оставить на компьютере.

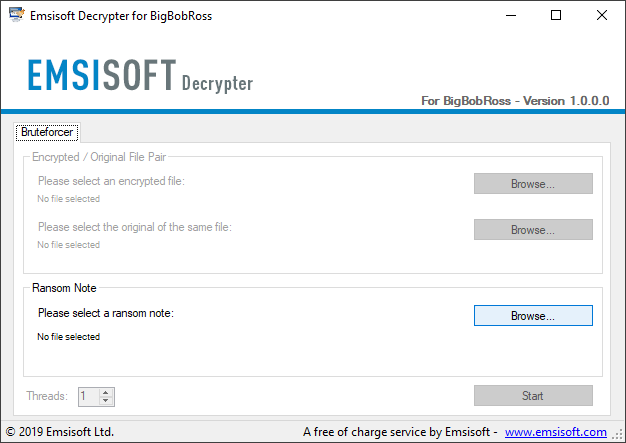
Вот небольшая инструкция по использованию дешифратора:

  1. Скачайте Emsisoft BigBobRoss Decrypter.
  2. Запустите исполняемый файл и примите лицензионное соглашение.
  3. Нажмите «Browse» и выберите файл с требованиями выкупа, который должен быть размещен на вашем компьютере.
  4. Нажмите «Start», чтобы запустить расшифровку ваших файлов.
  5. Готово!
Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru