



Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Недавно обнаруженный вариант программы-вымогателя GarrantyDecrypt маскируется под легитимные решения, разработчиком которых является компания Proton Technologies. Среди таких решений можно выделить ProtonMail и ProtonVPN.

Впервые это семейство вымогателей обнаружил эксперт Майкл Гиллеспи в октябре 2018 года. Несмотря на то, что вредоносу не удалось достичь масштабов других программ подобного класса, GarrantyDecrypt все же нашел своих жертв.

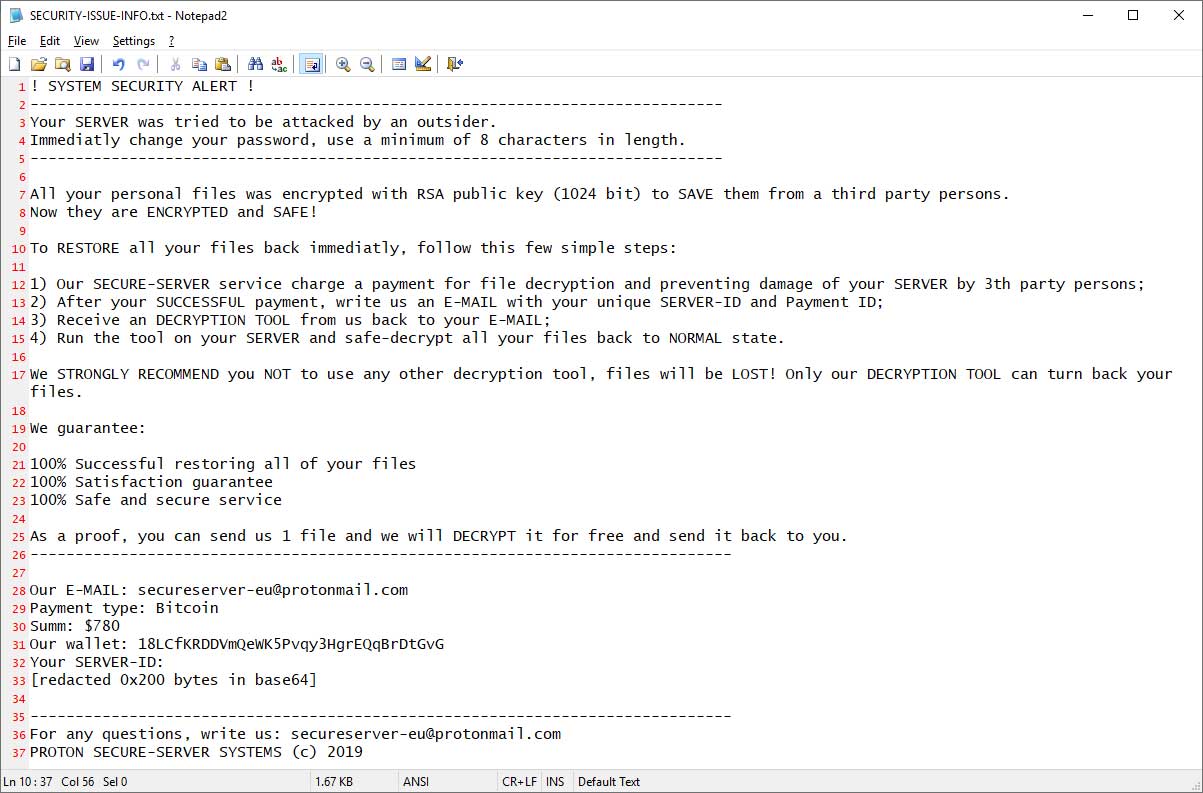
В феврале Гиллеспи наткнулся на очередной вариант GarrantyDecrypt, который пытался замаскироваться под разработку команды Proton. В сообщении о выкупе (SECURITY-ISSUE-INFO.txt) злоумышленники утверждали, что жертву атаковало некое постороннее лицо, а сервис Proton SECURE-SERVER зашифровал данные, чтобы защитить их от атаки.

Киберпреступники даже поставили копирайт «PROTON SECURE-SERVER SYSTEMS (c) 2019» в конце этого обращения, адресованного пользователю. По их мнению, это должно было придать их действиям более легитимный вид.

Эксперт предупреждает: пользователям следует быть острожными, не попадаться на уловку про Proton, ибо расшифровать зашифрованные GarrantyDecrypt файлы на данный момент не представляется возможным.

В феврале ФБР объявило о награждении Майкла Гиллеспи премией за его вклад в борьбу с программами-вымогателями, а также за оказание помощи пользователям, ставшим жертвой этой киберугрозы.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru