



Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Недавно обнаруженный вариант программы-вымогателя GarrantyDecrypt маскируется под легитимные решения, разработчиком которых является компания Proton Technologies. Среди таких решений можно выделить ProtonMail и ProtonVPN.

Впервые это семейство вымогателей обнаружил эксперт Майкл Гиллеспи в октябре 2018 года. Несмотря на то, что вредоносу не удалось достичь масштабов других программ подобного класса, GarrantyDecrypt все же нашел своих жертв.

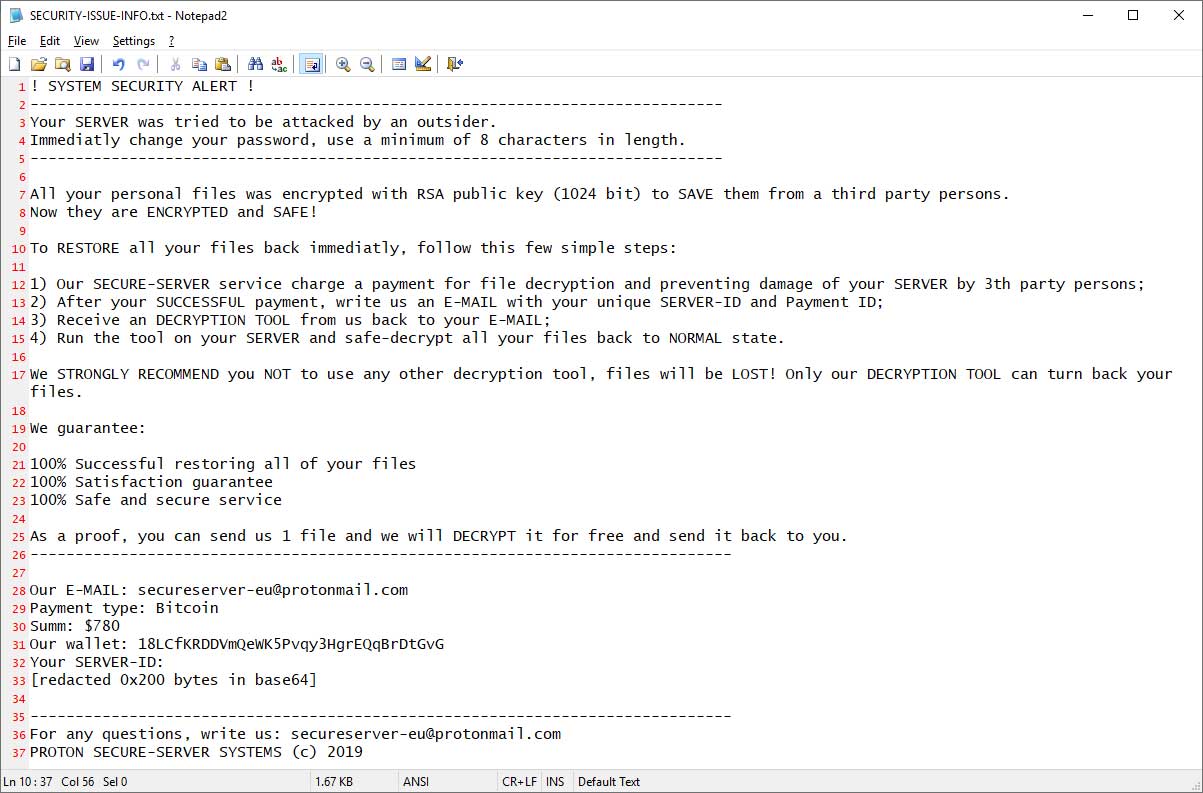
В феврале Гиллеспи наткнулся на очередной вариант GarrantyDecrypt, который пытался замаскироваться под разработку команды Proton. В сообщении о выкупе (SECURITY-ISSUE-INFO.txt) злоумышленники утверждали, что жертву атаковало некое постороннее лицо, а сервис Proton SECURE-SERVER зашифровал данные, чтобы защитить их от атаки.

Киберпреступники даже поставили копирайт «PROTON SECURE-SERVER SYSTEMS (c) 2019» в конце этого обращения, адресованного пользователю. По их мнению, это должно было придать их действиям более легитимный вид.

Эксперт предупреждает: пользователям следует быть острожными, не попадаться на уловку про Proton, ибо расшифровать зашифрованные GarrantyDecrypt файлы на данный момент не представляется возможным.

В феврале ФБР объявило о награждении Майкла Гиллеспи премией за его вклад в борьбу с программами-вымогателями, а также за оказание помощи пользователям, ставшим жертвой этой киберугрозы.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru