



B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

Обнаруженный недавно вымогатель B0r0nt0K заражает серверы как на Linux, так и на Windows. Однако поражает в этом случае другое — сумма выкупа, которую злоумышленник требует у своих жертв. За возврат всех файлов в первоначальное состояние киберпреступник просит $75 000 в биткоинах.

Впервые об этом вредоносе сообщил участник форума BleepingComputer, который утверждал, что его веб-сайт, запущенный на Ubuntu 16.04, оказался заражен. Зловред шифровал файлы жертвы, добавляя к ним расширение .rontok.

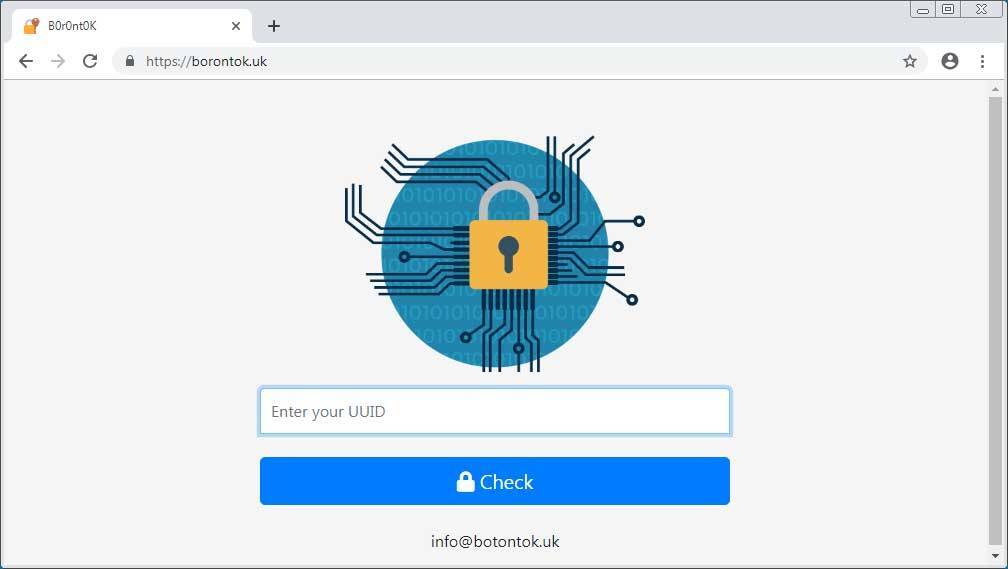
Пользователь поделился ссылкой на сайт, который злоумышленник использует для оплаты выкупа. Он был размещен в домене https://borontok.uk/. Чтобы попасть на этот сайт, пользователю сначала необходимо ввести свой уникальный идентификатор.

Как рассказал популярный исследователь вредоносных программ Майкл Гиллеспи, B0r0nt0K кодирует зашифрованные данные в base64.

«Имена пострадавших файлов также изменяются: вредонос кодирует имя в base64, далее происходит URL-кодировка, а в конце добавляется расширение .rontok. Вот пример имени зашифрованного файла — zmAAwbbilFw69b7ag4G4bQ%3D%3D.rontok», — говорится в анализе зловреда.

Если пользователь введет свой идентификатор на сайте для оплаты, ему будут предоставлены соответствующие инструкции по оплате выкупа. Эксперты обращают внимание, что злоумышленник, возможно, хочет поторговаться.

В исходном коде сайта исследователи нашли строку «вьетнамский хакер», что может указывать на то, что злоумышленник, стоящий за B0r0nt0K, из Вьетнама.

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru