



B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

Обнаруженный недавно вымогатель B0r0nt0K заражает серверы как на Linux, так и на Windows. Однако поражает в этом случае другое — сумма выкупа, которую злоумышленник требует у своих жертв. За возврат всех файлов в первоначальное состояние киберпреступник просит $75 000 в биткоинах.

Впервые об этом вредоносе сообщил участник форума BleepingComputer, который утверждал, что его веб-сайт, запущенный на Ubuntu 16.04, оказался заражен. Зловред шифровал файлы жертвы, добавляя к ним расширение .rontok.

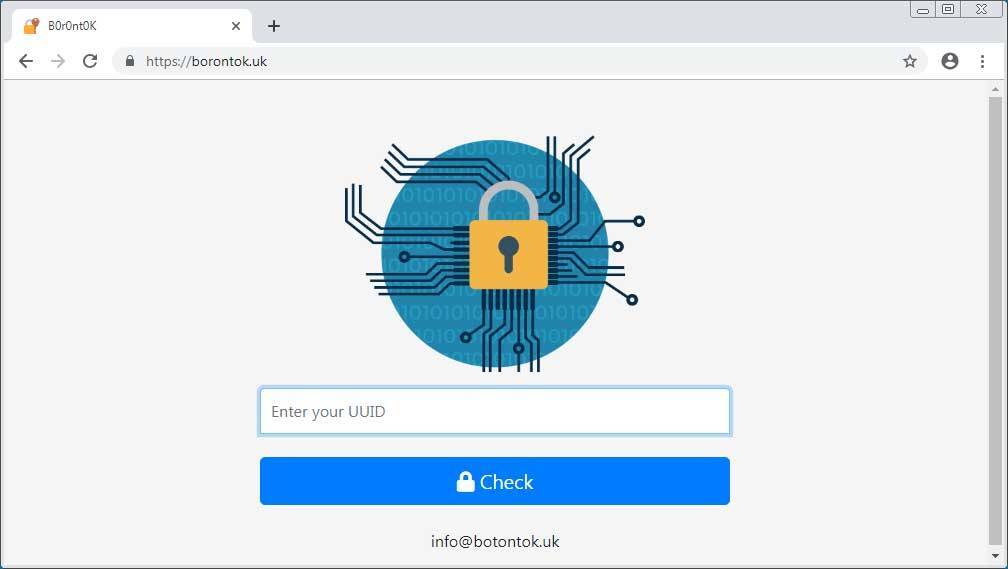
Пользователь поделился ссылкой на сайт, который злоумышленник использует для оплаты выкупа. Он был размещен в домене https://borontok.uk/. Чтобы попасть на этот сайт, пользователю сначала необходимо ввести свой уникальный идентификатор.

Как рассказал популярный исследователь вредоносных программ Майкл Гиллеспи, B0r0nt0K кодирует зашифрованные данные в base64.

«Имена пострадавших файлов также изменяются: вредонос кодирует имя в base64, далее происходит URL-кодировка, а в конце добавляется расширение .rontok. Вот пример имени зашифрованного файла — zmAAwbbilFw69b7ag4G4bQ%3D%3D.rontok», — говорится в анализе зловреда.

Если пользователь введет свой идентификатор на сайте для оплаты, ему будут предоставлены соответствующие инструкции по оплате выкупа. Эксперты обращают внимание, что злоумышленник, возможно, хочет поторговаться.

В исходном коде сайта исследователи нашли строку «вьетнамский хакер», что может указывать на то, что злоумышленник, стоящий за B0r0nt0K, из Вьетнама.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru