



B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

Обнаруженный недавно вымогатель B0r0nt0K заражает серверы как на Linux, так и на Windows. Однако поражает в этом случае другое — сумма выкупа, которую злоумышленник требует у своих жертв. За возврат всех файлов в первоначальное состояние киберпреступник просит $75 000 в биткоинах.

Впервые об этом вредоносе сообщил участник форума BleepingComputer, который утверждал, что его веб-сайт, запущенный на Ubuntu 16.04, оказался заражен. Зловред шифровал файлы жертвы, добавляя к ним расширение .rontok.

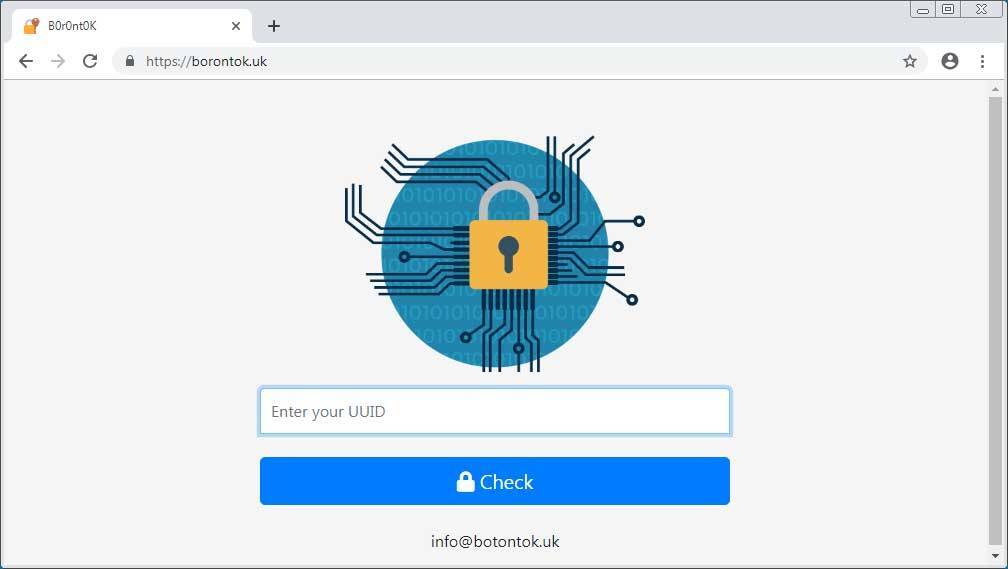
Пользователь поделился ссылкой на сайт, который злоумышленник использует для оплаты выкупа. Он был размещен в домене https://borontok.uk/. Чтобы попасть на этот сайт, пользователю сначала необходимо ввести свой уникальный идентификатор.

Как рассказал популярный исследователь вредоносных программ Майкл Гиллеспи, B0r0nt0K кодирует зашифрованные данные в base64.

«Имена пострадавших файлов также изменяются: вредонос кодирует имя в base64, далее происходит URL-кодировка, а в конце добавляется расширение .rontok. Вот пример имени зашифрованного файла — zmAAwbbilFw69b7ag4G4bQ%3D%3D.rontok», — говорится в анализе зловреда.

Если пользователь введет свой идентификатор на сайте для оплаты, ему будут предоставлены соответствующие инструкции по оплате выкупа. Эксперты обращают внимание, что злоумышленник, возможно, хочет поторговаться.

В исходном коде сайта исследователи нашли строку «вьетнамский хакер», что может указывать на то, что злоумышленник, стоящий за B0r0nt0K, из Вьетнама.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru