



Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

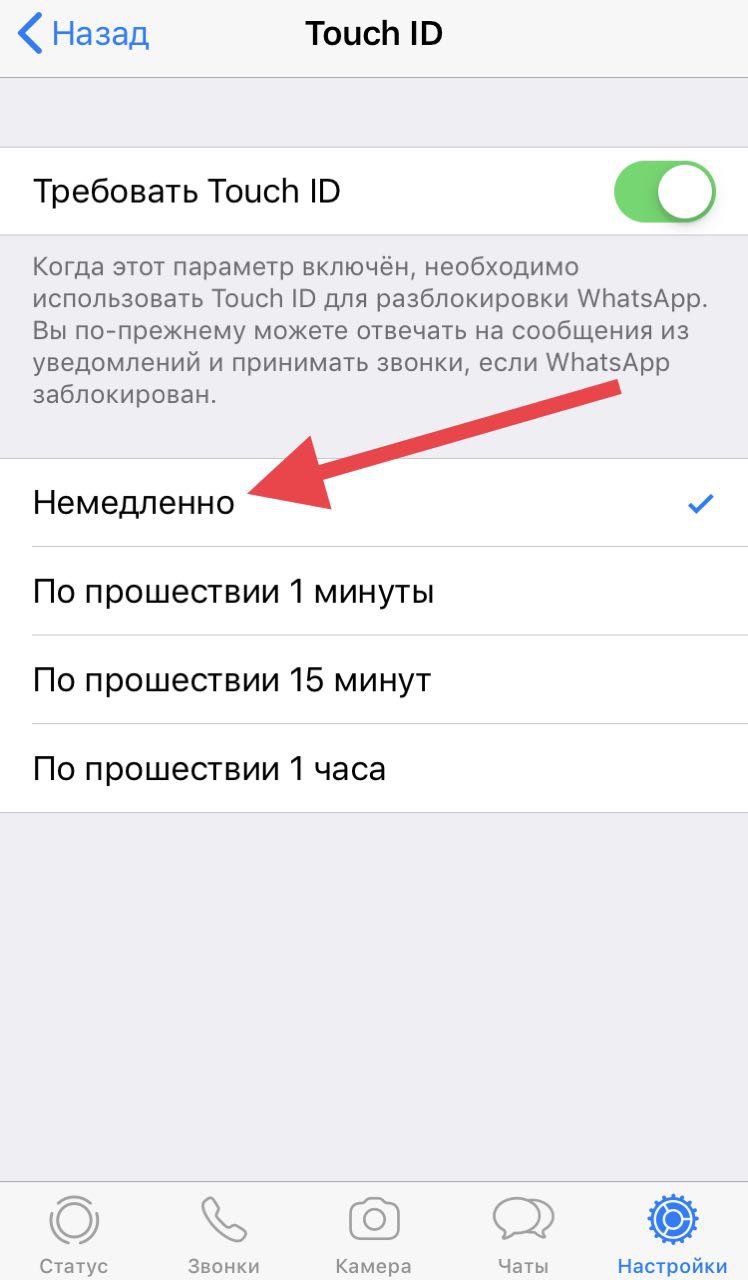
Пользователь Reddit под ником «de_X_ter» рассказал о проблеме с последней функцией, реализованной в мессенджере WhatsApp для iOS. Речь идет о возможности блокировки приложения с помощью Face ID или Touch ID.

«de_X_ter» утверждает, что экран блокировки можно обойти благодаря багу, который был обнаружен в интеграции с Face ID и Touch ID.

«Баг может быть воспроизведен, если в настройках WhatsApp “Настройки -> Учетная запись -> Конфиденциальность -> Блокировка экрана“ установлено любое значение кроме “Немедленно“», — пишет пользователь.

Для эксплуатации бага нужно выполнить следующие действия:

  1. Открыть Share Sheet в iOS.
  2. Кликнуть там на иконку WhatsApp.
  3. При переходе на другой экран вы обнаружите, что никакого запроса верификации с помощью FaceID или TouchID не происходит.
  4. Далее просто выйдите на домашний экран iOS.
  5. Попробуйте открыть WhatsApp.

По словам пользователя, в этом случае никаких запросов выводится не будет, и вы сможете спокойно войти и пользоваться приложением. Сам «de_X_ter» воспроизводил этот баг с настройкой «По прошествии 1 минуты».

В начале этого месяца популярный мессенджер WhatsApp, принадлежащий интернет-гиганту Facebook, получил очередное обновление для мобильной операционной системы iOS. Этот релиз отметился новой функцией — была добавлена поддержка биометрической аутентификации, теперь приложение можно разблокировать, используя Face ID или Touch ID.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru