



Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Эксперты антивирусной компании «Лаборатория Касперского» рассказали о новом варианте вредоносной программы WinPot. WinPot предназначена для атак на банкоматы, а ее интерфейс пользователя очень напоминает слот-машину.

Разработанная киберпреступниками программа может заставить банкомат обналичить все деньги, имеющиеся в его ящиках. Впервые WinPot была детектирована в марте 2018 года, тогда вредонос заражал банкоматы популярного производителя.

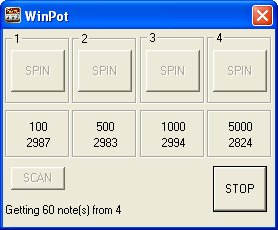
У программы есть интерфейс пользователя, который напоминает слот-машину, он предоставляет визуальное оформление всех ящиков банкомата, которым присвоены номера от 1 до 4.

Также интерфейс содержит для каждого ящика специальную кнопку, которая предназначена для обналичивания денежных средств. Там же есть информация об имеющихся в наличии деньгах и номерах банкнот.

Помимо этого, есть две кнопки: SCAN и STOP. Первая позволяет провести повторное сканирование банкомата, что поможет обновить информацию в интерфейсе. Вторая предназначена для остановки процедуры обналичивания.

«Преступники определенно поработали над интерфейсом этой программы. Они привели его в соответствие со слот-машиной», — говорится в отчете «Лаборатории Касперского».

«Это своего рода отсылка к термину “джекпотинг“, который применяется для описания процедуры обналичивания денежных средств с помощью вредоносной программы».

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru