



Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Участники знаменитой киберпреступной группировки Anonymous продолжают свои нападки на британский проект Integrity Initiative, а также на стоящий за созданием этого проекта Институт государственного управления. На этот раз в очередной порции документов по этому делу хакеры из Anonymous опубликовали информацию о финансировании проекта.

Согласно опубликованным документам, Integrity Initiative, который задумывался для противостояния России в информационном пространстве, пытался получить финансирование у британского правительства.

Создавший проект Институт государственного управления обращался к властям Британии с целью получить в районе 5,5 миллионов фунтов, которые, по сути, были выплачены британскими налогоплательщиками.

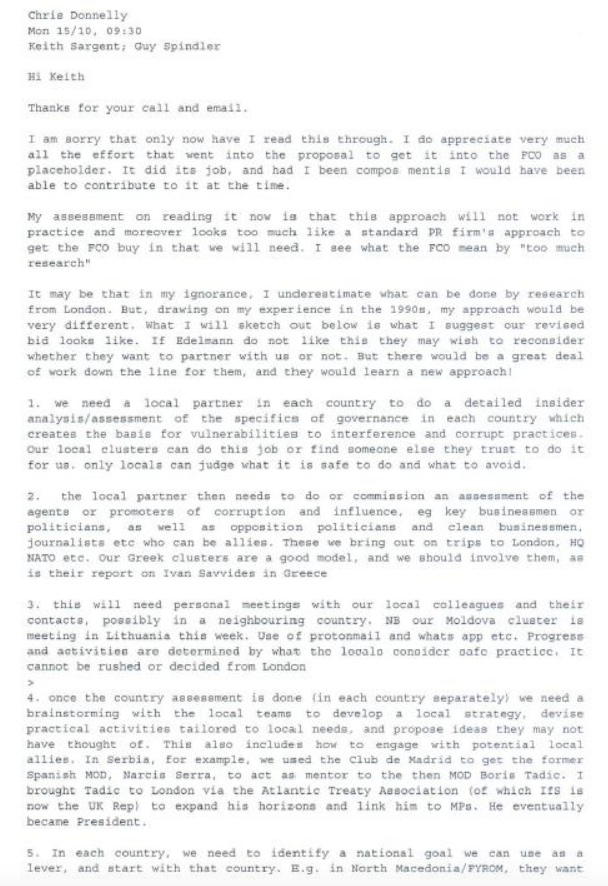
Как и в прошлые эпизоды публикаций, Anonymous выложили всю информацию в своем блоге CyberGuerrilla. В частности, хакеры опубликовали фрагмент письма главы Института государственного управления, в котором последний описывает свое видение способов укрепления влияния в балканских странах.

Исходя из опубликованных данных, британское правительство изначально отказало Институту государственного управления в предоставлении 5,5 миллионов фунтов по той причине, что эти исследования не являлись конкретными в глазах властей.

Также Anonymous указывают на то, что глава института видит необходимость в наличии партнеров в каждой стране. Именно эти партнеры нужны для проведения анализа местного правления и выявления его особенностей.

В прошлом месяце очередная порция документов, принадлежащих британскому проекту Integrity Initative, оказалась в Сети благодаря знаменитой хакерской группировке Anonymous. В тот раз опубликованная информация проливала свет на вербовку успешных бизнесменов для разведки и подготовку Integrity Initiative к ядерному столкновению с Россией.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru