



Новое расширение для Google Chrome уведомит об утекших учетных данных

Новое расширение для Google Chrome уведомит об утекших учетных данных

Новое расширение для Google Chrome уведомит об утекших учетных данных

В последнее время мы все чаще слышим об эпизодах компрометации учетных данных, в Сети с завидной регулярностью появляются все новые базы данных утечек. Именно поэтому интернет-гигант Google решил прийти на помощь пользователям, предоставив им специальное расширение для браузера Chrome, которое поможет обнаружить скомпрометированные пароли и имена пользователей.

Американская корпорация выпустила расширение Password Checkup. Принцип его работы заключается в следующем — как только Password Checkup обнаружит, что пользователь использует скомпрометированные учетные данные, будет выведено специальное предупреждение.

Между тем этому расширению известно более 4 миллионов утекших комбинаций имя-пароль, которые небезопасно использовать.

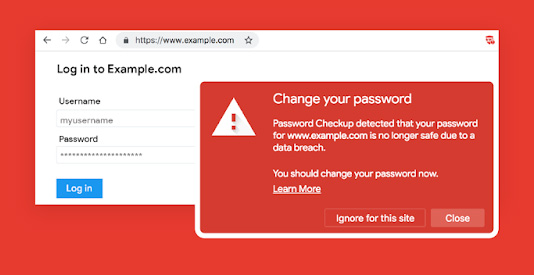
Предупреждение об использовании утекших имен пользователей и паролей выглядит так:

У юзеров будет возможность проигнорировать это предупреждение, либо изменить пароль, как советует Password Checkup.

«Мы разработали Password Checkup для оповещений юзеров об использовании учетных данных, которые попали в руки злоумышленников. При этом стоит отметить, что расширение не будет предупреждать вас об устаревших паролях или о слабых вроде “123456“», — объясняют в Google.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru