



Apple закрыла вопрос локализации персональных данных россиян

Apple закрыла вопрос локализации персональных данных россиян

Apple закрыла вопрос локализации персональных данных россиян

Apple уладила вопрос с локализацией персональных данных россиян на территории страны. Таким образом, теперь корпорации ничем не грозит проверка, которую Роскомнадзор планирует начать 1 февраля.

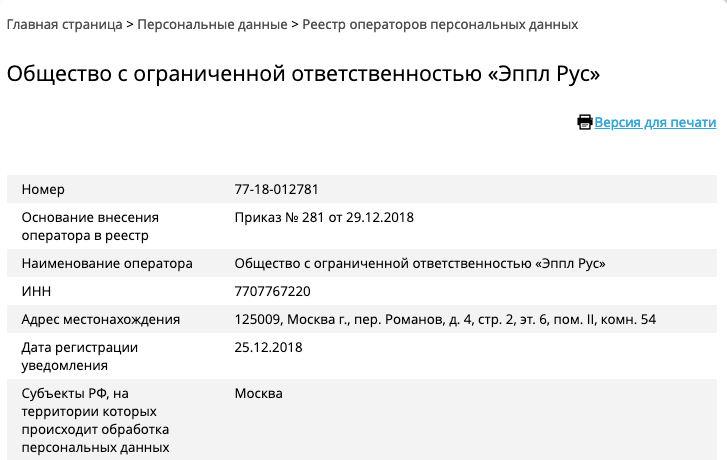
Чтобы закрыть все вопросы, американский техногигант зарегистрировался в качестве оператора персональных данных. Как сообщает портал RobotReview, соответствующую информацию можно проверить в специальном реестре.

По ссылке можно увидеть, что корпорация внесена в реестр операторов персональных данных как «Эппл Рус».

Среди данных граждан, которые обрабатывает Apple, значатся следующие: имя, фамилия, отчество, физический адрес, адрес электронной почты, номер телефона.

На днях стало известно, что Роскомнадзор инициировал в отношении Burger King и Procter&Gamble проверку локализации персональных данных граждан России. В случае нарушения закона РФ о хранении персональных данных в отношении Burger King и Procter&Gamble может быть возбуждено административное дело.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru