



Google реализует в Chrome защиту от атак drive-by downloads

Google реализует в Chrome защиту от атак drive-by downloads

Google реализует в Chrome защиту от атак drive-by downloads

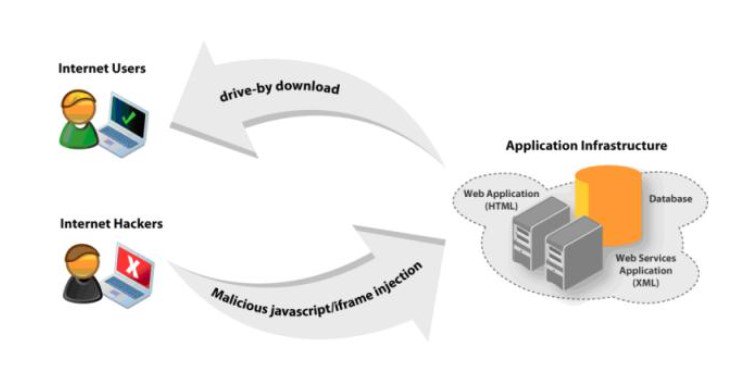
Google работает над внедрением в свой браузер Chrome функции автоматической блокировки атак вида drive-by downloads, которые осуществляются злоумышленниками с помощью iframe’ов, внедренных в код страниц взломанных сайтов.

Таким образом, как надеются разработчики интернет-гиганта, им удастся уберечь пользователей от автоматических загрузок вредоносных программ на уязвимые компьютеры. Напомним, что в случае успешной атаки drive-by downloads взаимодействие с пользователем не требуется.

Как мы уже отметили выше, атаки drive-by downloads проводятся с помощью скрытого окна iframe, помещенного в код страницы. Обычно киберпреступники взламывают вполне легитимные сайты, которые люди привыкли регулярно посещать.

Это приводит к тому, что загрузка вредоносного файла на компьютер может произойти безо всяких запросов со стороны браузера, то есть в фоновом режиме.

То, к чему стремится Google — довольно простенькая реализация, которая завязана на блокировке всех фоновых загрузок по умолчанию. Единственным знаком того, что пользователя могли атаковать drive-by downloads будет соответствующее уведомление об ошибке в консоли разработчика.

Новая функция также поможет предотвратить загрузку вредоносной рекламы.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru