



Avast: 55% установленных у пользователей программ уязвимы

Avast: 55% установленных у пользователей программ уязвимы

Avast: 55% установленных у пользователей программ уязвимы

Специалисты антивирусной компании Avast провели исследование, в ходе которого проанализировали данные 163 миллионов устройств. В опубликованном отчете эксперты рассказали о проблеме уязвимых программ и устаревших версий Windows.

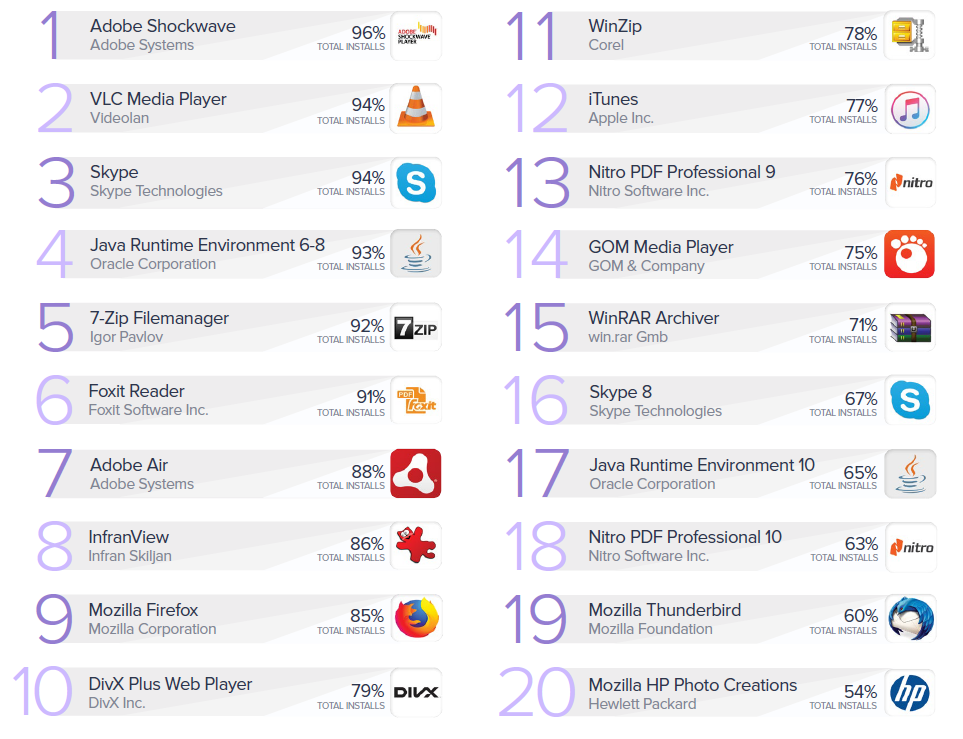
В результате исследование 2019 Avast PC Report показало, что 55% установленных на компьютерах пользователей программ имеют устаревшие версии. То есть приложения вроде Skype и Java не обновляются должным образом.

Список таких уязвимых программ возглавили Adobe Shockwave и Java Runtime версий 6-8 — они обе безнадежно устарели. На данном этапе разумно будет либо удалить их с компьютера, либо обновить до последних версий.

Avast приводит топ устаревших программ, обнаруженных на компьютерах юзеров:

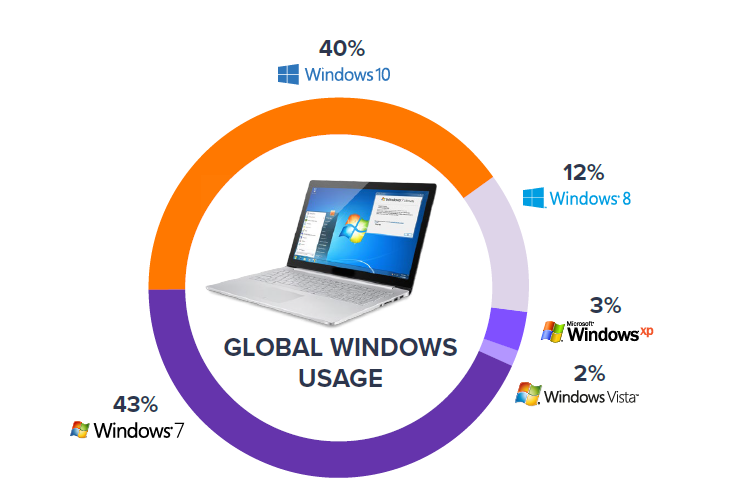
Также исследователи выяснили, что Windows 7 (которой в этом году будет 10 лет) продолжает лидировать — именно эта версия системы установлена у большинства пользователей. Однако, как отметили в Avast, доля Windows 10 также растет — уже 40%.

Плохая новость заключается в том, что эти системы также непропатчены. Клиенты продолжают пользоваться ОС с множеством уязвимостей.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru