



Integrity Initiative удалила с сайта весь контент из-за Anonymous

Integrity Initiative удалила с сайта весь контент из-за Anonymous

Integrity Initiative удалила с сайта весь контент из-за Anonymous

Авторы проекта Integrity Initiative удалили со своего сайта весь контент — это следствие слитой хакерами из Anonymous информации о деятельности британского проекта. Сами представители утверждают, что такие меры приняты на время расследования утечки.

Как сообщает издание RT, ссылаясь на Twitter-аккаунт Integrity Initiative, решение было принято в понедельник. Твит гласит следующее:

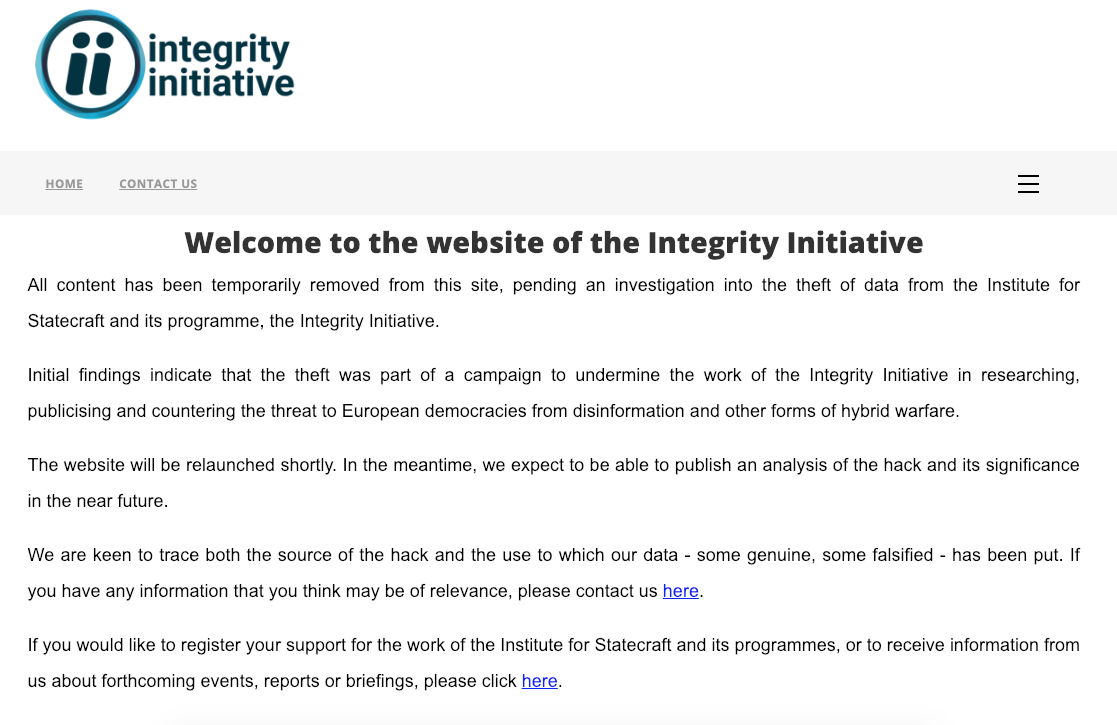
«Мы временно удалили весь контент с нашего сайта для расследования инцидента с кражей данных у Института государственного управления и Integrity Initiative. Перезапуск ресурса запланирован на ближайшее время».

Официальный сайт выдает следующее предупреждение:

Напомним, что в наябре хакерам Anonymous удалось слить в Сеть данные, касающиеся проекта «Инициатива честности» («Integrity Initiative»), созданного Великобританией. Оказалось, что в рамках этого проекта можно разворачивать целые информационные войны.

После этого свое слово сказали представители WikiLeaks, которые посчитали, что часть опубликованных материалов могут оказаться сфабрикованными.

А в декабре группа киберпреступников Anonymous опубликовала очередную порцию документов, касающихся британской инициативы «Integrity Initiative».

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru