



Сайты могут похищать информацию с помощью API расширений для браузеров

Сайты могут похищать информацию с помощью API расширений для браузеров

Сайты могут похищать информацию с помощью API расширений для браузеров

Вредоносные сайты могут использовать API расширений для браузеров для запуска кода внутри интернет-обозревателей. Это прямой путь к краже такой информации, как закладки, история просмотра страниц, файлы cookies.

Как утверждает (PDF) французский исследователь в области безопасности Долье Фрэнсис Сомэ, атакующий даже может получить контроль над аккаунтами, перехватив логины почтовых сервисов, аккаунтов в соцсетях и рабочих учетных записей.

Более того, те же самые API могут быть использованы для загрузки вредоносных файлов и сохранения их на атакуемом устройстве пользователя. Такие файлы затем могут передавать злоумышленнику всю информацию о деятельности жертвы в Сети.

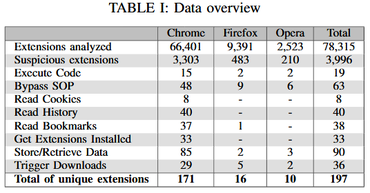
Специалист утверждает, что протестировал 78 000 расширений для браузеров Chrome, Firefox и Opera. В процессе своих исследований Сомэ выделил 197 расширений, которые раскрывают внутренние интерфейсы API веб-приложениям.

Именно такой подход позволяет злонамеренным ресурсам получить доступ к данным пользователя, которые должны быть от них скрыты. Эксперт предоставил таблицу, в которой отражена картина:

Исследователь уведомил всех разработчиков о проблеме безопасности. Он даже разработал специальный инструмент, который поможет протестировать, используются ли уязвимые API. Воспользоваться этим инструментом можно по этой ссылке.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru