



Сайты могут похищать информацию с помощью API расширений для браузеров

Сайты могут похищать информацию с помощью API расширений для браузеров

Сайты могут похищать информацию с помощью API расширений для браузеров

Вредоносные сайты могут использовать API расширений для браузеров для запуска кода внутри интернет-обозревателей. Это прямой путь к краже такой информации, как закладки, история просмотра страниц, файлы cookies.

Как утверждает (PDF) французский исследователь в области безопасности Долье Фрэнсис Сомэ, атакующий даже может получить контроль над аккаунтами, перехватив логины почтовых сервисов, аккаунтов в соцсетях и рабочих учетных записей.

Более того, те же самые API могут быть использованы для загрузки вредоносных файлов и сохранения их на атакуемом устройстве пользователя. Такие файлы затем могут передавать злоумышленнику всю информацию о деятельности жертвы в Сети.

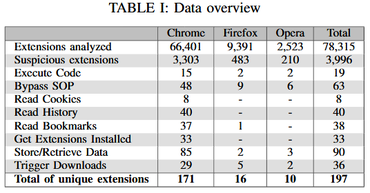
Специалист утверждает, что протестировал 78 000 расширений для браузеров Chrome, Firefox и Opera. В процессе своих исследований Сомэ выделил 197 расширений, которые раскрывают внутренние интерфейсы API веб-приложениям.

Именно такой подход позволяет злонамеренным ресурсам получить доступ к данным пользователя, которые должны быть от них скрыты. Эксперт предоставил таблицу, в которой отражена картина:

Исследователь уведомил всех разработчиков о проблеме безопасности. Он даже разработал специальный инструмент, который поможет протестировать, используются ли уязвимые API. Воспользоваться этим инструментом можно по этой ссылке.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru