



Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

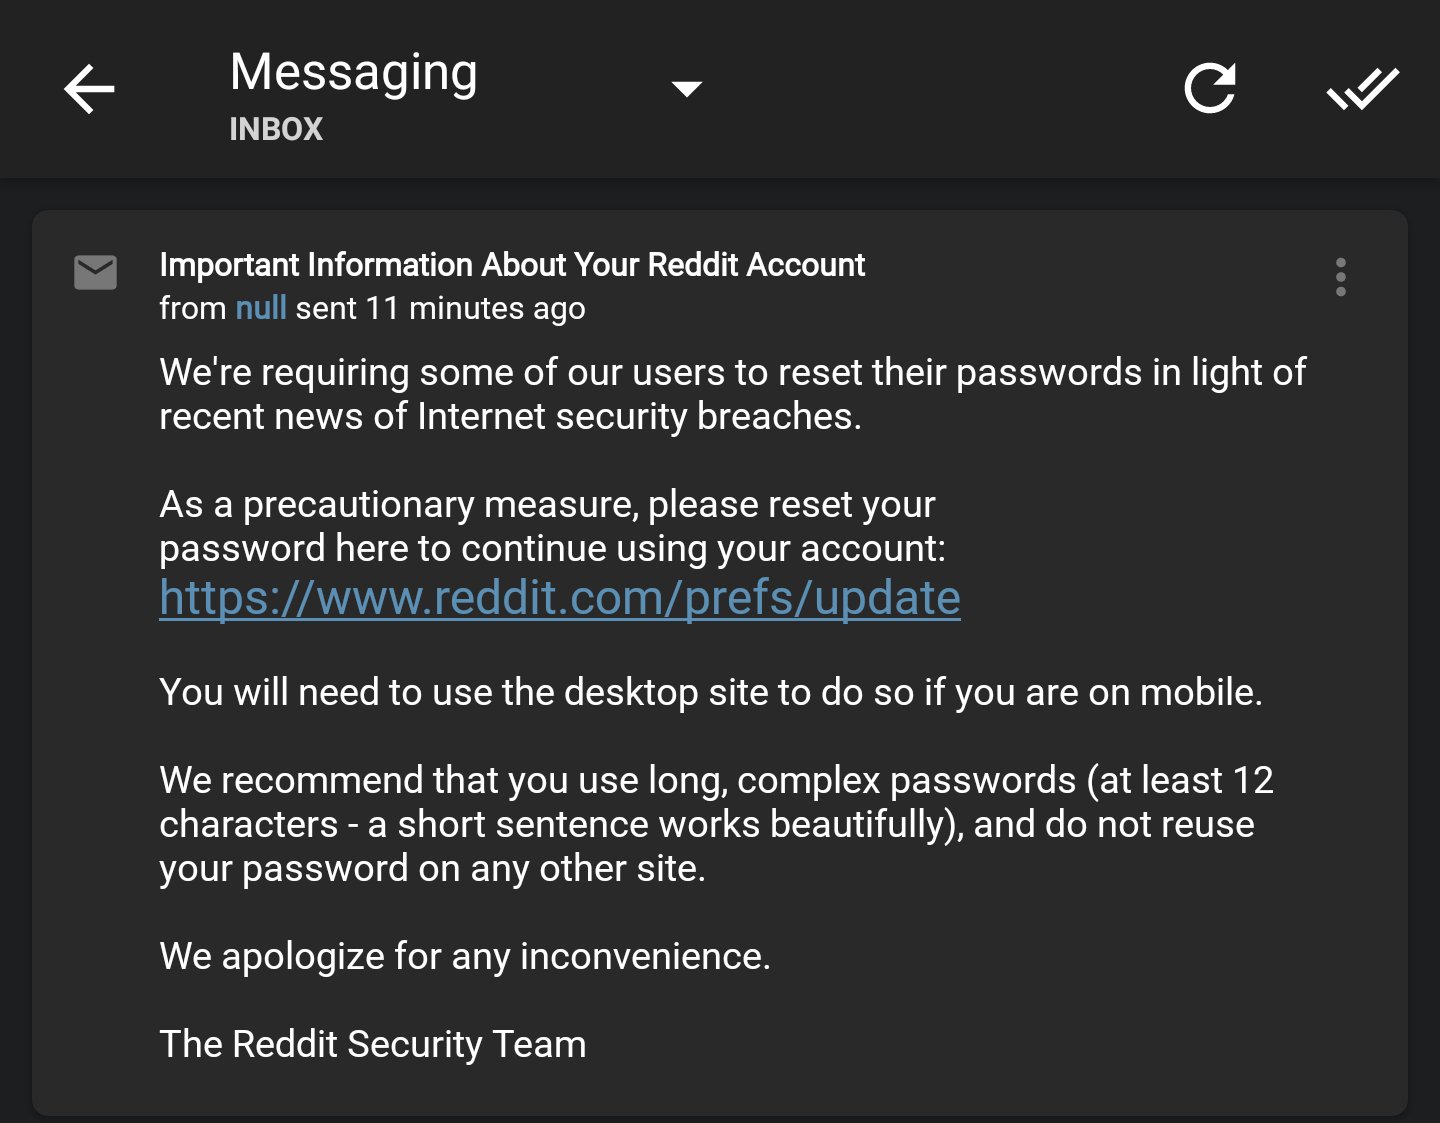
Аккаунты многих пользователей популярного социального сайта Reddit оказались заблокированы за нетипичное поведение, которое могло свидетельствовать о том, что неизвестные лица получили неправомерный доступ к этим учетным записям. Команда безопасности Reddit пообещала в ближайшие часы предоставить пользователям возможность сбросить свои пароли.

Под «необычной активностью» команда Reddit подразумевает атаки с подбором учетных данных, в ходе которых злоумышленники пытались использовать знаменитую пагубную привычку многих пользователей — использовать одинаковые пароли на многих сайтах и онлайн-сервисах.

Однако некоторых пользователей такое объяснение не удовлетворило — они заявили, что используют для Reddit уникальную связку «логин-пароль», а их учетные данные устойчивы ко взлому.

Один из участников платформы предложил проверить на просторах Сети информацию об утечке учетных данных пользователей Reddit. Некоторые пользователи даже проводили параллель между этим инцидентом и крупнейшей утечкой данных 50 миллионов пользователей Facebook.

Были и другие мнения. Некоторые юзеры, использовав функцию логирования активности своих аккаунтов, обнаружили, что в их учетные записи производились входы из разных стран: Италии, Бразилии, Бангладеша и Тайланда.

На данный момент непонятно, сколько именно аккаунтов затронуто данным инцидентом, однако администратор ресурса под ником Sporkicide заявил о «большом количестве учетных записей».

По словам пользователей, они получили от Reddit уведомление о нарушении правил сайта следующего вида:

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru