



Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Недавно опубликованный инструмент для пентеста, как оказалось, способен автоматизировать фишинговые атаки. Более того, с его помощью злоумышленники потенциально могут взломать аккаунты, защищенные двухфакторной аутентификацией.

Речь идет об инструменте, получившем название Modlishka, который миру представил польский исследователь в области безопасности Петр Душиньский. Modlishka представляет собой то, что ИТ-специалисты называют обратным прокси, однако он модифицирован таким образом, чтобы обрабатывать трафик, предназначенный для фишинговых операций.

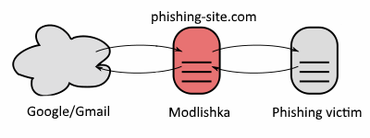
Наглядная схема работы данной разработки выглядит следующим образом:

Modlishka занимает место между пользователем и легитимным веб-сайтом вроде Gmail, Yahoo или ProtonMail. Таким образом, жертва фишинга сначала попадает на сервер Modlishka, а его компонент уже отправляет запросы тому сайту, который требуется подделать.

Следовательно, пользователь получается контент с легитимного сайта, однако весь трафик и взаимодействие пользователя с законным сайтом проходит через Modlishka (где также записывается).

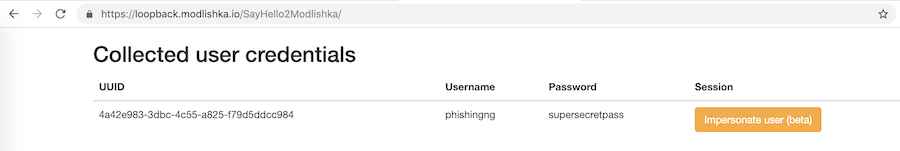
Любой пароль, который пользователь введет на сайте, будет записан Modlishka. Также этот обратный прокси способен обрабатывать 2FA-токены, если пользователь настроил использование двухфакторной аутентификации.

Для лучшего понимания принципа работы Modlishka эксперт опубликовал соответствующее видео, в котором видно, как фишинговый сайт берет контент у легитимного интерфейса Google.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru