



На GitHub выложен эксплойт для критического бага в Microsoft Edge

На GitHub выложен эксплойт для критического бага в Microsoft Edge

На GitHub выложен эксплойт для критического бага в Microsoft Edge

Исследователь, обнаруживший баг в браузере Microsoft Edge, приводящий к повреждению памяти, опубликовал код эксплойта, который демонстрирует наличие данной уязвимости. Эксплуатация этой бреши может позволить атакующему удаленно выполнить код.

Корни этой проблемы безопасности уходят в JavaScript-движок, который используется в Edge, — Chakra. Именно он открывает возможность для выполнения произвольного кода с привилегиями пользователя системы.

Обнаружил уязвимость и сообщил о ней разработчикам эксперт Бруно Кит. Microsoft присвоила этой дыре критический уровень опасности на большинстве версий операционной системы Windows.

Лишь на системах Windows Server 2019 и 2016 эта проблема имеет средний уровень опасности. PoC-код содержит всего 71 строку, но способен привести к утечкам памяти. Более того, злоумышленники могут усовершенствовать эксплойт, сделав его еще более вредоносным.

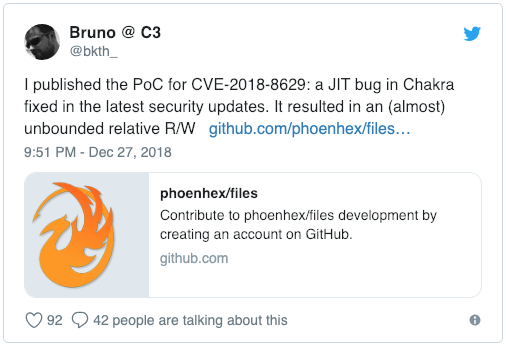
О публикации эксплойта Бруно сообщил в своем Twitter, приложив соответствующую ссылку на GitHub:

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru