



Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Специалисты «Лаборатории Касперского» выяснили, чего россияне боятся больше всего при совершении покупок онлайн. Аналитики утверждают, что 79% российских пользователей отдают себе отчет в том, что их могут подстерегать киберугрозы финансового характера в процессе онлайн-шопинга.

Согласно исследованию «Лаборатории Касперского», 60% россиян с подозрением относятся к онлайн-магазинам, которые были вовлечены в различные эпизоды утечек данных клиентов. Соответственно, они отказываются приобретать вещи там.

47% респондентов подчеркнули, что они бы гораздо охотнее совершали онлайн-покупки, если бы им была гарантирована безопасность их транзакций. Более половины респондентов (59%) признались, что, например, в случае утери или кражи устройства они сильнее всего переживали бы именно за финансовые данные, а не за личные или рабочие файлы, фотографии и пароли от нефинансовых аккаунтов.

Тем не менее это не мешает 15% пользователей хранить на своих девайсах различную банковскую информацию, в том числе номер и PIN-код кредитной карты или пароль от системы онлайн-банкинга.

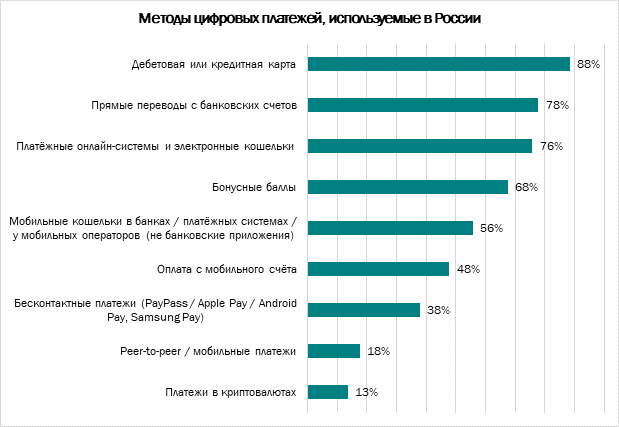
Что же касается методов оплаты, большинство (88%) россиян, как и ожидалось, предпочитают платить банковской картой – дебетовой или кредитной. Существенная доля (76%) пользуется платёжными системами и онлайн-кошельками. А 38% выбирают бесконтактные методы оплаты, например, PayPass или ApplePay. Наконец, 13% оплачивают покупки с помощью криптовалют.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru