



Правительственные кибершпионы впервые использовали расширение Chrome

Правительственные кибершпионы впервые использовали расширение Chrome

Правительственные кибершпионы впервые использовали расширение Chrome

Кибершпионская группа, спонсируемая государством, впервые на памяти экспертов использует в ходе своих операций вредоносное расширение для Google Chrome. Цель злоумышленников — похитить пароли жертв и файлы cookies из их браузера.

О новой угрозе сообщили специалисты компании ASERT. По их словам, это первый случай, когда APT-группа использует расширение для Chrome. До этого бывали случаи использования Firefox-аддонов — например, российской группой Turla.

В отчете ASERT утверждается, что в данном случае киберпреступники используют целевой фишинг, чтобы доставить жертвам вредоносное расширение. Впервые эта кампания была замечена в мае 2018 года.

Вредоносные письма содержали ссылку на фейковые сайты, которые маскировались под легитимные научные организации. На этих сайтах пользователю якобы нужно было ознакомиться с неким PDF-документом, для просмотра которого нужно было установить специальное расширение.

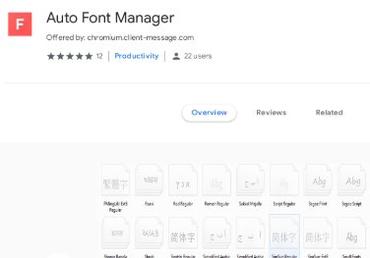
Далее жертву перенаправляли в официальный магазин расширений, на страницу аддона под названием Auto Font Manager (в настоящий момент удалено из магазина).

По словам исследователей, вредоносное расширение могло похищать пароли пользователей и файлы cookies. Также эксперты зафиксировали отправку электронных писем на скомпрометированные аккаунты.

Злоумышленники атаковали преимущественно научный сектор.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru