



Правительственные кибершпионы впервые использовали расширение Chrome

Правительственные кибершпионы впервые использовали расширение Chrome

Правительственные кибершпионы впервые использовали расширение Chrome

Кибершпионская группа, спонсируемая государством, впервые на памяти экспертов использует в ходе своих операций вредоносное расширение для Google Chrome. Цель злоумышленников — похитить пароли жертв и файлы cookies из их браузера.

О новой угрозе сообщили специалисты компании ASERT. По их словам, это первый случай, когда APT-группа использует расширение для Chrome. До этого бывали случаи использования Firefox-аддонов — например, российской группой Turla.

В отчете ASERT утверждается, что в данном случае киберпреступники используют целевой фишинг, чтобы доставить жертвам вредоносное расширение. Впервые эта кампания была замечена в мае 2018 года.

Вредоносные письма содержали ссылку на фейковые сайты, которые маскировались под легитимные научные организации. На этих сайтах пользователю якобы нужно было ознакомиться с неким PDF-документом, для просмотра которого нужно было установить специальное расширение.

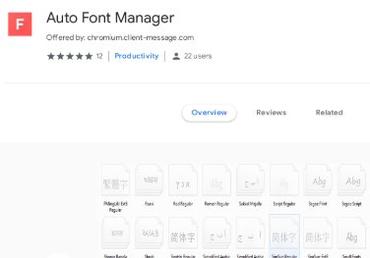
Далее жертву перенаправляли в официальный магазин расширений, на страницу аддона под названием Auto Font Manager (в настоящий момент удалено из магазина).

По словам исследователей, вредоносное расширение могло похищать пароли пользователей и файлы cookies. Также эксперты зафиксировали отправку электронных писем на скомпрометированные аккаунты.

Злоумышленники атаковали преимущественно научный сектор.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru