



Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

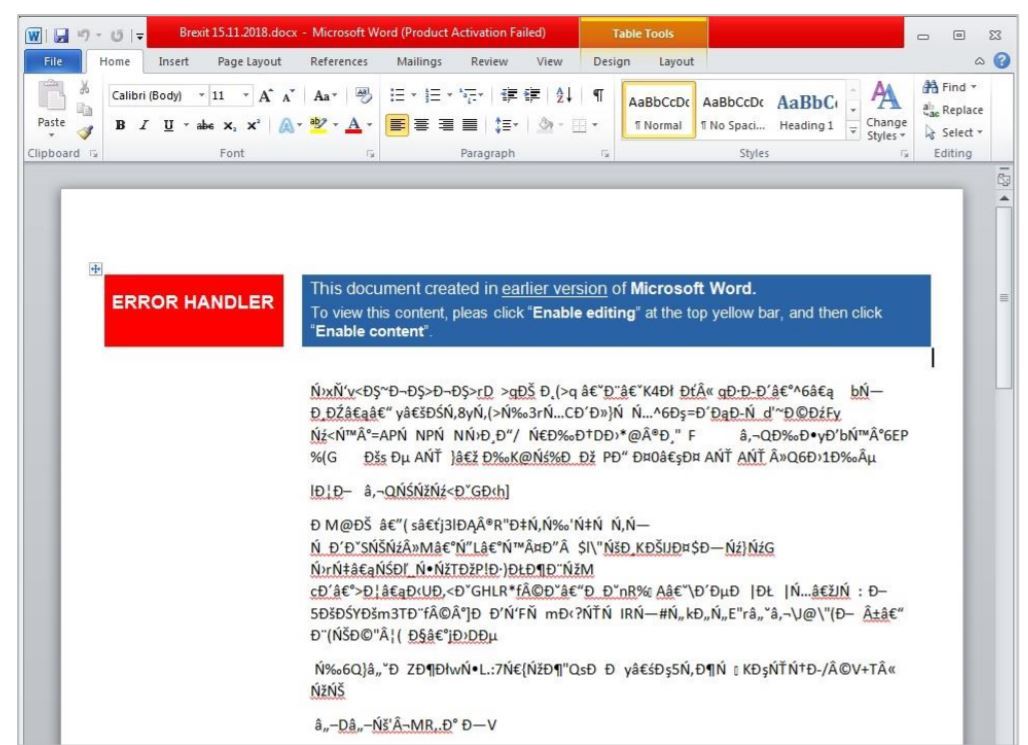
Киберпреступники быстро подхватили ажиотаж вокруг темы выхода Великобритании из Европейского союза (BREXIT). В тот же день, когда премьер-министр Тереза Мэй продемонстрировала драфт соглашения, была зафиксирована массовая рассылка вредоносных писем, темой которых был BREXIT.

Об этом сообщили аналитики Accenture, которые полагают, что за этой вредоносной кампанией стоят «российские хакеры», известные под именем Fancy Bear.

«Как только Тереза Мэй объявила о BREXIT, были зафиксированы вредоносные рассылки, инициированные SNAKEMACKEREL [так в компании называют Fancy Bear — прим. ред.]. В рассылаемых письмах содержался вредонос Zekapab, также известный как Zebrocy», — говорится в опубликованном Accenture отчете.

Zebrocy представляет собой бэкдор. Как отметили в Accenture, рассылка вредоносных документов была зафиксирована 15 ноября. Загрузка вредоносного контента осуществлялась из внешнего источника, при этом использовался компонент settings.xml.rels, встроенный в файлы DOCX.

Загружаемый из внешнего источника компонент содержал функцию под названием AutoClose() и два пейлоада, встроенных с помощью Base64. Проанализировав IP-адрес (109.248.148.42), который участвовал в атаках, эксперты обнаружили два разных компонента .dotm: attachedTemplate.dotm и templates.dotm. Оба компонента содержали макрокод VBA.

«Анализ двух бинарников показал, что они написаны на Delphi», — пишут в отчете эксперты.

Вредоносная программа собирает информацию о системе, фиксирует список запущенных процессов и отправляет это все на командный сервер C&C. В ответ сервер отправляет вредоносную составляющую второго уровня.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru