



Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

Киберпреступники быстро подхватили ажиотаж вокруг темы выхода Великобритании из Европейского союза (BREXIT). В тот же день, когда премьер-министр Тереза Мэй продемонстрировала драфт соглашения, была зафиксирована массовая рассылка вредоносных писем, темой которых был BREXIT.

Об этом сообщили аналитики Accenture, которые полагают, что за этой вредоносной кампанией стоят «российские хакеры», известные под именем Fancy Bear.

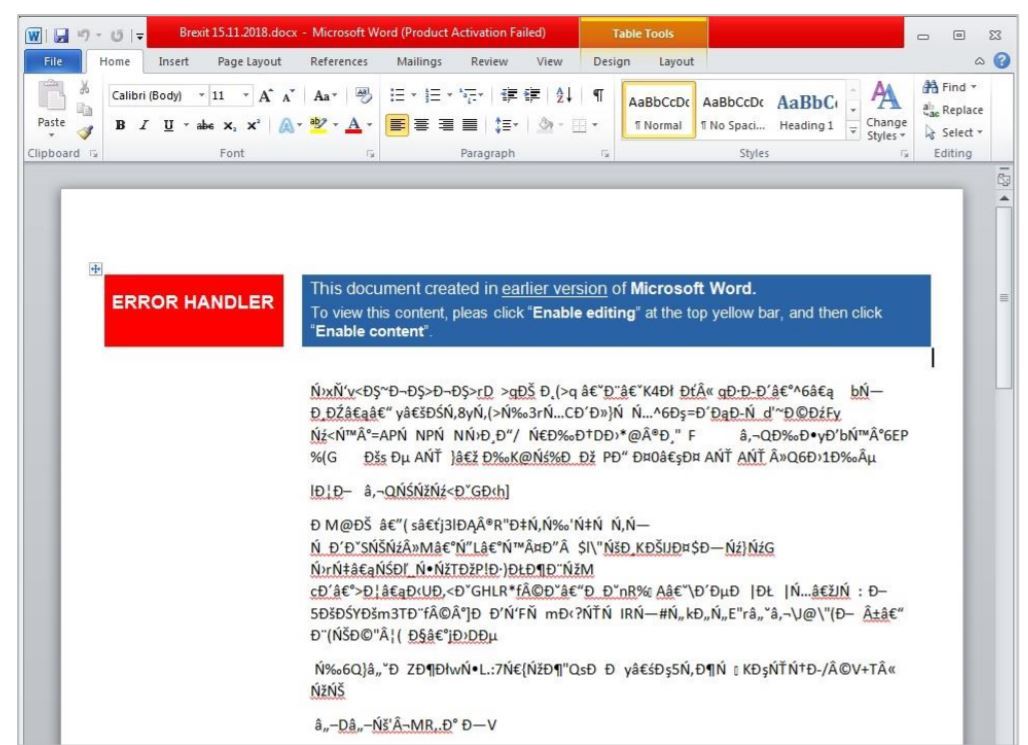
«Как только Тереза Мэй объявила о BREXIT, были зафиксированы вредоносные рассылки, инициированные SNAKEMACKEREL [так в компании называют Fancy Bear — прим. ред.]. В рассылаемых письмах содержался вредонос Zekapab, также известный как Zebrocy», — говорится в опубликованном Accenture отчете.

Zebrocy представляет собой бэкдор. Как отметили в Accenture, рассылка вредоносных документов была зафиксирована 15 ноября. Загрузка вредоносного контента осуществлялась из внешнего источника, при этом использовался компонент settings.xml.rels, встроенный в файлы DOCX.

Загружаемый из внешнего источника компонент содержал функцию под названием AutoClose() и два пейлоада, встроенных с помощью Base64. Проанализировав IP-адрес (109.248.148.42), который участвовал в атаках, эксперты обнаружили два разных компонента .dotm: attachedTemplate.dotm и templates.dotm. Оба компонента содержали макрокод VBA.

«Анализ двух бинарников показал, что они написаны на Delphi», — пишут в отчете эксперты.

Вредоносная программа собирает информацию о системе, фиксирует список запущенных процессов и отправляет это все на командный сервер C&C. В ответ сервер отправляет вредоносную составляющую второго уровня.

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru