



Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft анонсировала новые возможности — теперь пользователи браузера Edge могут зайти в свои аккаунты на основных сайтах корпорации без использования пароля. Дело в том, что в версии Windows 10 1809 у браузера реализована поддержка WebAuthn — стандарта W3C, который освобождает от использования пароля для входа в учетную запись.

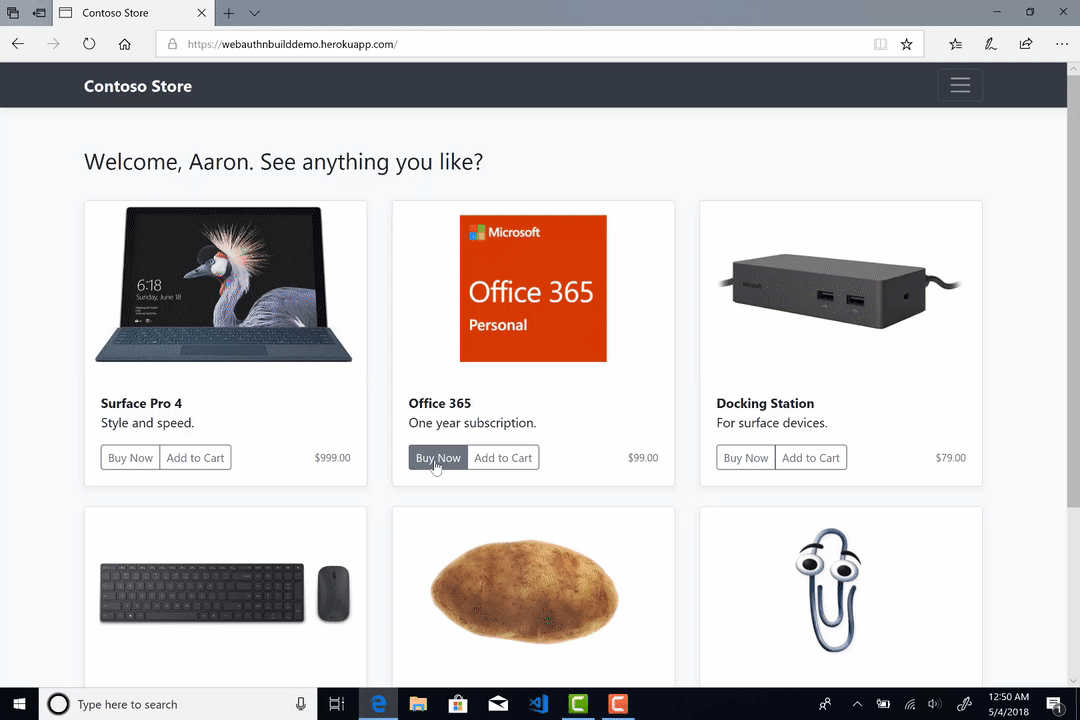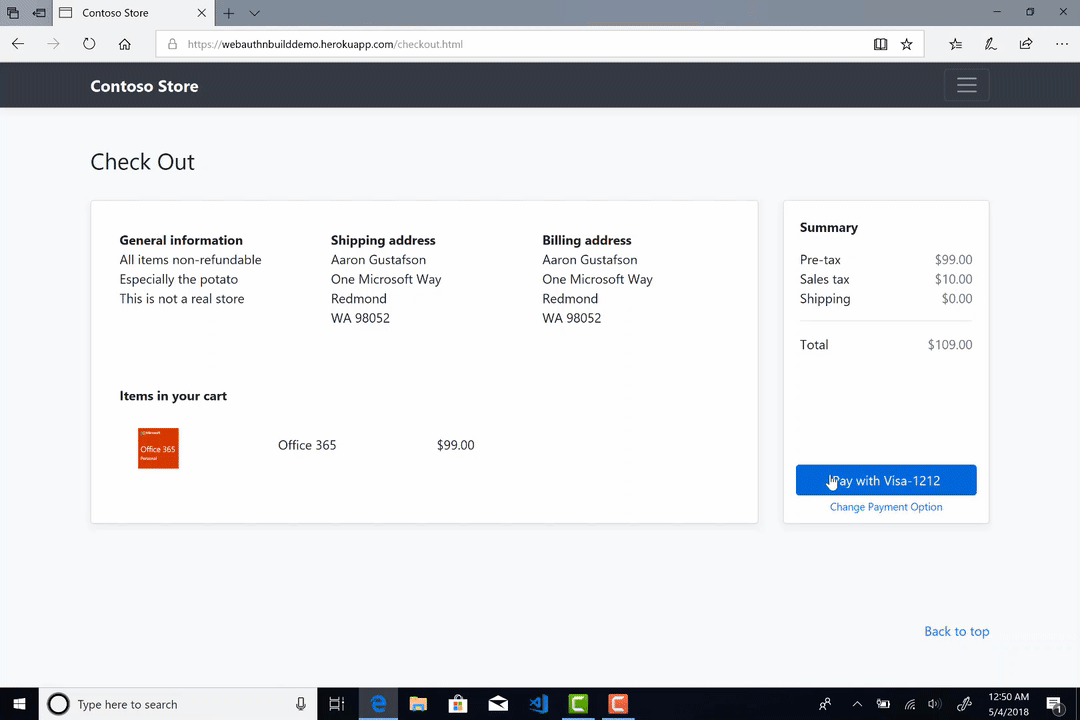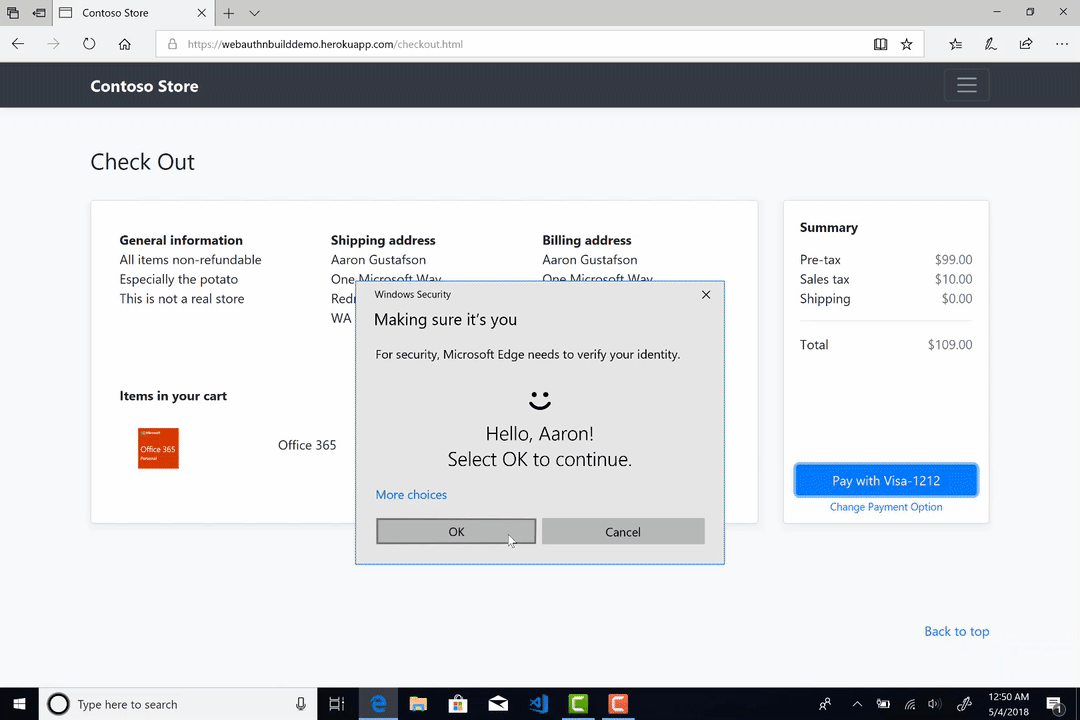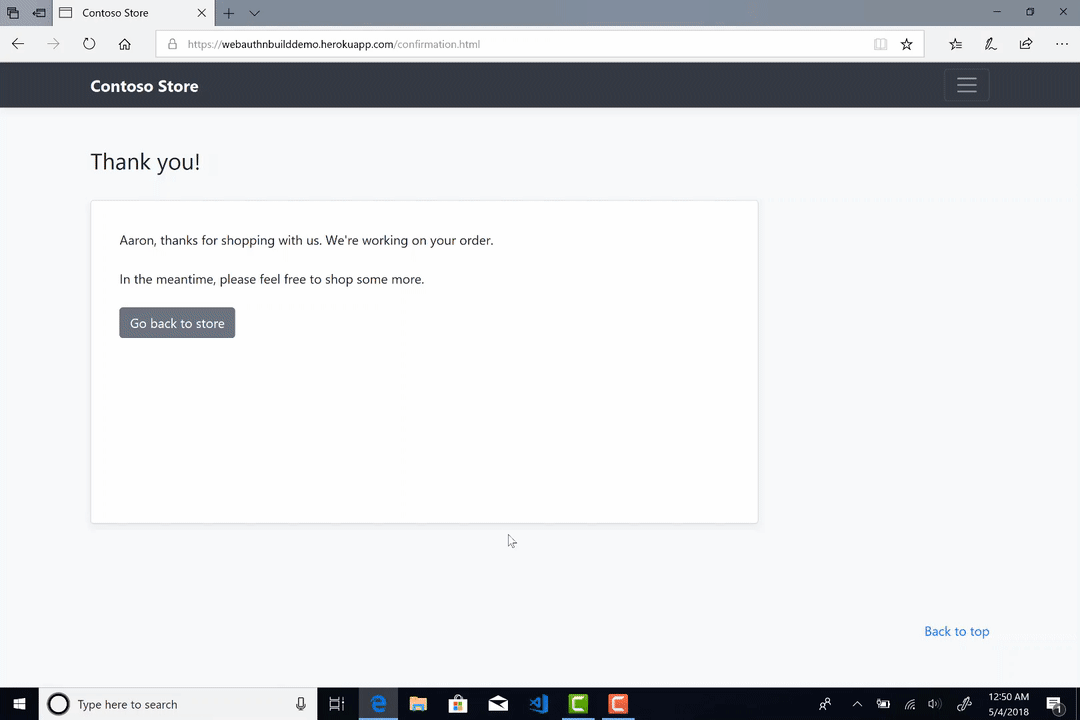
WebAuthn обеспечивает возможность аутентификации при помощи биометрических данных. Например, это может быть сканирование отпечатка пальца или лица системой Windows Hello.

Для пользователей Windows это значит, что они смогут использовать Windows Hello для входа в приложения или на сайты, принадлежащие корпорации Microsoft. Также для этого могут использоваться ключи безопасности FIDO2.

Преимущества такого метода очевидны — во-первых, пользователей будет сложнее атаковать фишинговой схемой, во-вторых, им не придется больше постоянно вводить имя пользователя и пароль.

Таким образом, юзеры получат возможность использовать биометрию для аутентификации в следующих сервисах: Outlook.com, Office 365, Skype, OneDrive, Cortana, Microsoft Edge, Xbox Live, Mixer, Microsoft Store, Bing и MSN.

Чтобы использовать вышеописанные возможности, пользователи должны зайти в браузере Edge на свою страницу аккаунта Microsoft. После этого нужно выбрать «Безопасность» > «Больше настроек безопасности». Там будут инструкции для настройки ключа безопасности.

Как работает такая аутентификация в деле можно посмотреть на картинке ниже:

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru