



Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

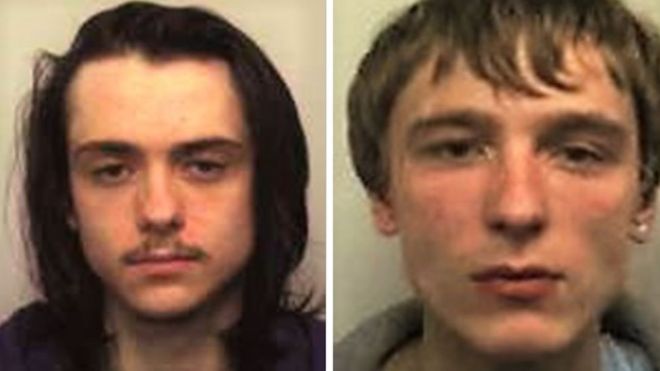
Двое киберпреступников, атаковавших сайт TalkTalk, отправились в тюрьму. По словам представителей TalkTalk, из-за этой утечки компания лишилась £77 миллионов. Теперь 23-летний Мэтью Хэнли и его друг 21-летний Коннор Эллсопп, оба из Тамуорта, графство Стаффордшир, будут отбывать срок за решеткой.

Злоумышленники признались, что участвовали в масштабной утечке данных в 2015 году, которая затронула 1,6 миллионов аккаунтов. Хэнли, которого описывают как «преданного хакера», поделился информацией о более чем 8 000 клиентах с Эллсоппом.

Суд приговорил Хэнли к 12 месяцам тюрьмы, а Эллсопп получил восемь. Суд отметил неординарный талант подельников, однако направлен он был, судя по всему, не на благие дела.

«Я уверена в том, что ваши действия стали причиной дискомфорта и стресса для тысяч пользователей TalkTalk», — заявила судья.

Суд признал, что конкретно Хэнли и Эллсопп не использовали для проникновения уязвимость в системах TalkTalk. Они просто подключились к злонамеренной кибероперации на определенном ее этапе.

По версии следствия, как передает BBC, в атаке принимали участие до 10 киберпреступников.

Хэнли также удалось получить имена и пароли от сервера, принадлежащего Nasa.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru